Cherchez « cloaking » et vous trouverez des définitions écrites pour les référenceurs : une technique interdite qui consiste à montrer à Google autre chose qu'aux visiteurs pour gagner des positions. C'est exact, et ça ne vous concerne pas. Ce qui vous concerne, si vous lisez cette page, c'est l'autre cloaking : celui qu'un pirate pratique sur votre site, à votre insu, pour que ses pages de casino, de pharmacie ou de contrefaçon soient vues par Google et par personne d'autre. Google le dit dans ses propres règles : lorsqu'un site est piraté, le pirate utilise souvent cette technique pour que le propriétaire ait plus de mal à détecter l'intrusion.
Cette page explique comment votre serveur reconnaît Google, pourquoi vous ne voyez rien, comment obtenir la preuve en cinq minutes, comment la conserver, où chercher le code, et comment rouvrir la porte de Google ensuite.
Ce que Google appelle « techniques de dissimulation »
Dans ses règles concernant le spam, Google définit le cloaking comme le fait de présenter aux utilisateurs et aux moteurs de recherche un contenu différent, dans le but de manipuler le classement et de tromper les internautes. Ses deux exemples : une page qui parle de destinations de voyage à Google et qui vend des médicaments aux visiteurs ; une page qui affiche du texte à Google et une image aux humains. La sanction est une action manuelle, « Techniques de dissimulation et/ou redirections trompeuses », qui peut retirer les pages concernées, ou le site entier, des résultats.
Ce qui n'est pas du cloaking, pour ne pas paniquer : un contenu adapté au mobile, un site rendu côté serveur, une géolocalisation qui affiche le bon pays, un paywall correctement signalé, des onglets ou des accordéons qui masquent du texte à l'écran mais pas dans le code.
Les quatre façons de reconnaître Googlebot
Pour servir deux versions, le programme du pirate doit décider, à chaque requête, s'il a affaire à Google ou à un humain. Il dispose de quatre indices, et les charges sérieuses en combinent plusieurs.
- Le nom annoncé, ou User-Agent. Chaque navigateur et chaque robot se présente. Googlebot dit « Googlebot ». C'est l'indice le plus simple, et le plus facile à imiter, donc le moins fiable pour le pirate.
- L'adresse IP. Google publie les plages d'adresses de ses robots, et un pirate peut vérifier qu'une requête vient bien de l'une d'elles. C'est le cloaking par IP, et il rend inutile le test consistant à se faire passer pour Googlebot depuis votre ordinateur.
- La provenance, ou referer. Un visiteur qui arrive depuis une page de résultats Google est traité différemment de celui qui tape l'adresse. C'est le mécanisme de la plupart des redirections malveillantes : votre site fonctionne quand vous tapez son adresse, et redirige vers un casino quand on y arrive par Google.
- Le JavaScript. La page servie est identique, mais un script exécuté dans le navigateur remplace le contenu, ou redirige, selon l'appareil, l'heure ou le pays. Google exécute le JavaScript, mais avec retard et différemment d'un navigateur.
Le cas qui vous concerne : le cloaking subi
Le pirate qui a pris pied sur votre serveur n'a aucun intérêt à ce que vous le sachiez. Il cible donc exactement ce que vous ne regardez jamais : le robot de Google. Vous ouvrez votre site, tout est normal. Votre webmaster l'ouvre, tout est normal. Votre hébergeur, votre extension de sécurité, votre scanner en ligne voient tous la même chose que vous. Pendant ce temps, Google indexe sous votre nom des centaines de pages que vous n'avez jamais écrites, et votre réputation dans ses résultats se dégrade page après page.
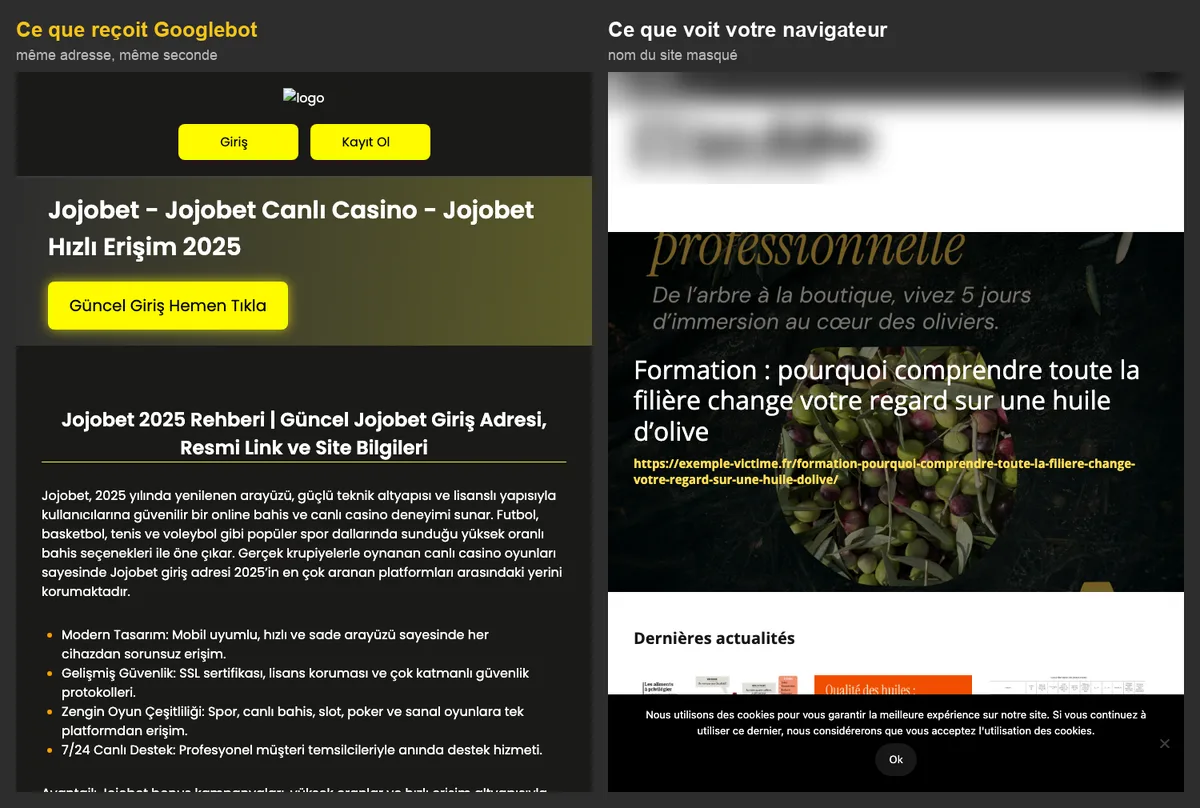
Un cabinet médical à Bordeaux. Son site contient un dossier /pharmacie/ que personne au cabinet n'a créé. Nous avons demandé la même adresse deux fois, à quelques secondes d'intervalle.
En navigateur ordinaire, le serveur répond « 403 Forbidden », accès interdit. En robot de Google, il répond 200 et sert une page complète, dont le titre est :
Même adresse, même serveur, même seconde. Deux réponses. Le cabinet ne pouvait pas le voir : pour lui, la page n'existait pas.
Les symptômes côté Google
Puisque le spam est fait pour Google, c'est dans Google qu'il se voit. Une recherche site:votredomaine.fr fait remonter des titres qui ne vous ressemblent pas : casino et paris en turc, médicaments en français ou en anglais, contrefaçons en japonais. Dans Search Console, le rapport Performances montre des requêtes dans des langues que vous ne parlez pas et des clics venus de pays où vous ne vendez rien. Et parfois, sous votre site dans les résultats, la mention « Il est possible que ce site ait été piraté ».
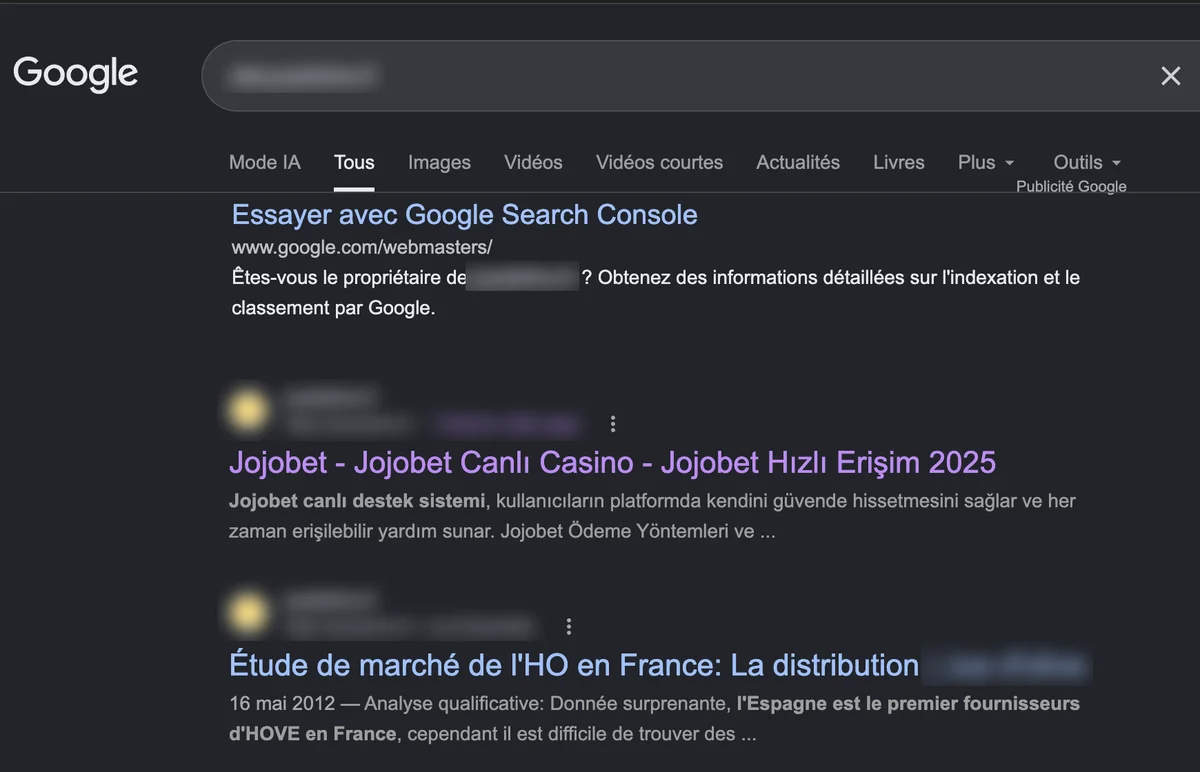
site: sur le site d'un producteur d'huile d'olive, le 24 septembre 2026. La page d'accueil apparaît dans Google sous le titre « Jojobet Canlı Casino », juste au-dessus des vrais articles du site. Domaine flouté.Un piège fréquent : chercher le spam dans le titre de la page seulement. Le cloaking ne se lit pas que dans le titre. La charge peut être un bloc de liens cachés en bas de page, un paragraphe inséré au milieu de votre texte, ou une redirection qui ne se déclenche que pour Google. C'est tout le HTML servi qu'il faut lire.
Le test en cinq minutes, depuis les adresses de Google
Un seul outil public permet de demander une page à votre serveur depuis une vraie adresse IP de Google, sans compte ni installation : le Test des résultats enrichis. Il est conçu pour vérifier les données structurées, mais il affiche le code qu'il a reçu, et c'est ce qui nous intéresse.
- Collez l'adresse d'une page suspecte, ou votre page d'accueil.
- Lancez le test et ignorez le verdict sur les résultats enrichis.
- Cliquez sur Afficher la page testée, onglet HTML.
- Cherchez la balise
<title>, puis des mots comme casino, bahis, viagra, cialis, ou des caractères que vous ne lisez pas. - Ouvrez la même adresse dans votre navigateur et comparez.
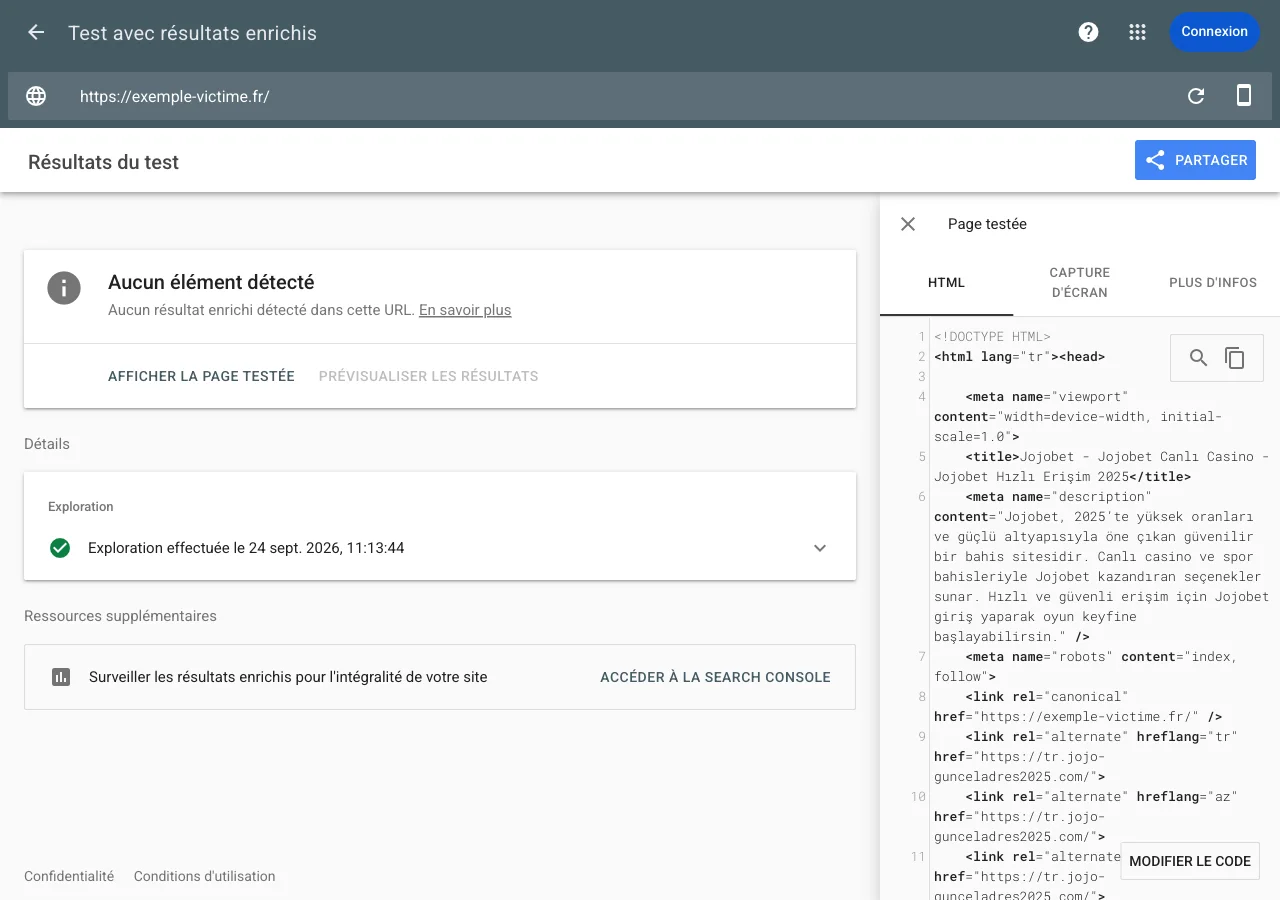
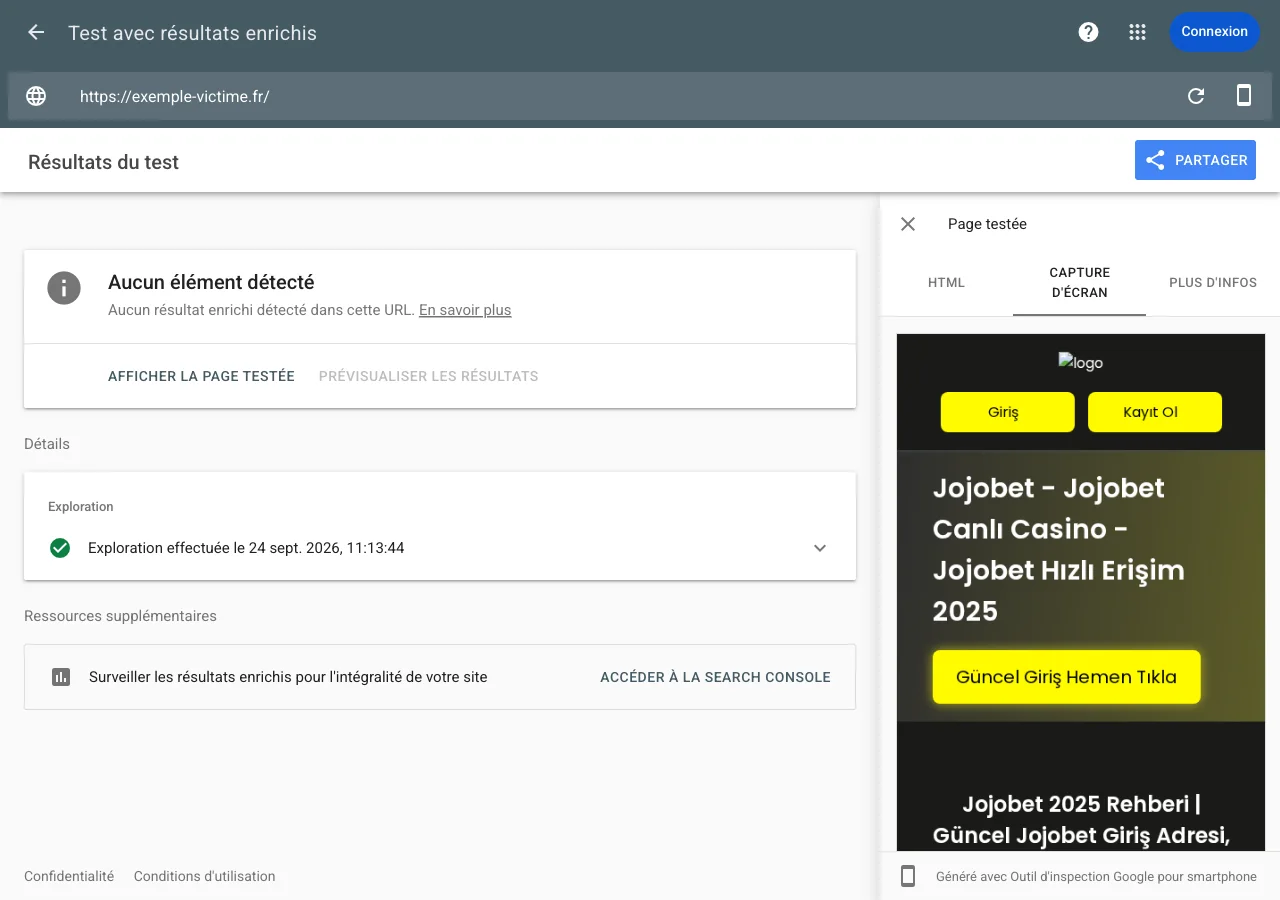
Une différence de fond entre les deux, c'est la preuve. L'outil se présente comme l'outil d'inspection de Google et interroge depuis les plages d'adresses de Google : un cloaking par nom, par IP ou par les deux ne peut pas le distinguer d'une visite de Googlebot. C'est ce qui le rend imbattable, et c'est précisément le test que nous faisons avant d'appeler qui que ce soit ; notre page méthode le décrit.
Confirmer avec l'inspection d'URL et un test manuel
Si vous avez accès à Search Console, l'outil Inspection de l'URL fait la même chose avec un bonus : après « Tester l'URL active », le bouton « Afficher la page explorée » donne le HTML brut renvoyé et une capture d'écran de ce que Google a rendu. La capture est parlante pour un lecteur non technique.
Le test manuel, pour les curieux : depuis un terminal, demander la page en annonçant le nom de Googlebot.
curl -A "Mozilla/5.0 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)" -s https://votredomaine.fr/page-suspecte/ | grep -i "<title>"
curl -A "Mozilla/5.0 (Windows NT 10.0) Chrome/128.0" -s https://votredomaine.fr/page-suspecte/ | grep -i "<title>"
Deux titres différents : cloaking par nom. Deux titres identiques et propres alors que le Test des résultats enrichis montre du spam : cloaking par adresse IP, le pirate ne s'est pas laissé prendre à votre déguisement. Ce dernier cas est le plus courant sur les charges professionnelles, et c'est pour cela que le test manuel ne suffit jamais seul.
Prouver et dater : les trois pièces à garder
Un cloaking tourne. La charge qui est là aujourd'hui peut être remplacée dans six jours par une autre, ou retirée le temps d'un nettoyage cosmétique. Si vous devez convaincre un hébergeur, un assureur, un prestataire ou Google, gardez trois captures datées :
- l'onglet HTML de la page testée du Test des résultats enrichis, avec l'adresse et la date visibles ;
- la même adresse dans votre navigateur, avec la date ;
- l'extrait de la recherche
site:montrant le titre de spam sous votre domaine.
Ces trois pièces disent tout : ce que Google reçoit, ce que les humains reçoivent, et ce que Google a retenu. Elles suffisent à une demande de réexamen et à une déclaration de sinistre.
Les cachettes du code
Le programme qui décide quoi servir est petit, et il se cache dans des endroits que personne n'ouvre.
- Le fichier
.htaccess: des règles de réécriture qui n'envoient vers le script du pirate que les requêtes venant de Google, ou arrivant depuis Google. - Un fichier PHP légitime allongé :
index.php,wp-config.php, lefunctions.phpdu thème, avec quelques lignes ajoutées en tête ou en fin, souvent encodées avecbase64_decodeoueval. Sucuri a documenté début 2026 une charge qui reconnaît Googlebot, Bingbot et Baiduspider, télécharge le spam depuis un serveur distant et le sert à la volée. - Une extension « must-use », dans
wp-content/mu-plugins, qui s'exécute sans apparaître dans la liste des extensions. - La base de données : une option WordPress qui contient du code, exécutée à chaque chargement.
- Une tâche planifiée qui réinstalle tout après un nettoyage.
Le nettoyage consiste à remplacer tout ce qui peut l'être par une copie propre, puis à fouiller le reste. La méthode complète est dans notre guide site piraté. Si vous préférez le confier, notre page dépannage décrit l'intervention et son prix.
Rouvrir Google
Une fois le serveur propre, refaites le Test des résultats enrichis sur les mêmes adresses : elles doivent renvoyer votre contenu, ou une erreur 404. Puis, dans Search Console, si le rapport Actions manuelles ou Problèmes de sécurité signale le cloaking, déposez une demande de réexamen en décrivant ce que vous avez trouvé et retiré. Google annonce un délai de quelques jours à quelques semaines. Enfin, surveillez la recherche site: chaque semaine : les pages de spam doivent disparaître au fil des recrawls.
- Dans Google, tapez
site:votredomaine.fret parcourez les pages listées. Des titres qui ne vous ressemblent pas sont servis depuis votre site. - Dans Search Console, ouvrez Sécurité et actions manuelles puis Problèmes de sécurité.
- Collez une URL suspecte dans le Test des résultats enrichis et cliquez sur Afficher la page testée, onglet HTML : vous lisez ce que votre site envoie à Google.
Le détail de ces trois vérifications est sur notre page méthode.
Diagnostic gratuit, nettoyage 450 € HT, rien ne démarre sans votre accord écrit.
Questions fréquentes
Comment savoir si mon site fait du cloaking à mon insu ?
Collez une page de votre site dans le Test des résultats enrichis de Google, cliquez sur « Afficher la page testée », onglet HTML, et comparez le titre et le contenu avec ce que votre navigateur affiche. Une différence de fond, un titre en turc, des liens vers des casinos, du texte sur des médicaments, signifie que votre serveur sert deux versions.
Une page qui s'adapte au mobile ou un paywall, est-ce du cloaking ?
Non. Google ne considère pas comme cloaking le contenu adapté à l'écran, le rendu côté serveur, la géolocalisation légitime, ni un contenu payant correctement signalé. Le cloaking, c'est montrer à Google un contenu différent de celui que voit un humain, dans le but de le tromper.
Un site en HTTPS peut-il subir du cloaking ?
Oui. Le cadenas chiffre l'échange, il ne dit rien de ce que le serveur décide de servir. Un serveur piraté sert son spam chiffré, avec le cadenas.
Combien de temps pour lever une action manuelle pour cloaking ?
Après nettoyage et demande de réexamen depuis le rapport Actions manuelles, Google annonce un délai de quelques jours à quelques semaines. La demande doit décrire ce qui a été trouvé et corrigé, pas seulement affirmer que le site est propre.
Un test avec un User-Agent Googlebot qui ne montre rien, est-ce rassurant ?
Pas complètement. Beaucoup de charges reconnaissent Google à son adresse IP, pas au nom qu'annonce le navigateur. Seul un test lancé depuis les adresses de Google, comme le Test des résultats enrichis ou l'inspection d'URL de Search Console, tranche.

Fondateur de BetterCallBil, prestataire référencé sur la plateforme Cybermalveillance.gouv.fr. Plus de dix ans de sites web, 200 sites gérés, et depuis 2026 une veille quotidienne des sites français qui servent du spam à Google. Notre méthode · Mentions légales