Il existe des dizaines de guides sur « comment savoir si mon site est piraté ». Presque tous finissent par la même phrase : installez une extension de sécurité. C'est un mauvais réflexe, pour deux raisons. Une extension ne voit que ce qui se passe à l'intérieur du site, alors que le piratage le plus courant se joue dans l'index de Google. Et beaucoup de lecteurs de cette page n'ont pas la main sur leur site : ils ont un prestataire, un cousin, une agence, ou un identifiant perdu.
Voici donc dix minutes, chronométrées, dans l'ordre. Les sept premières se font depuis n'importe quel ordinateur, sans aucun accès. Les trois dernières demandent l'administration du site, et vous pouvez les déléguer.
Les trois signes qui ne trompent pas, et pourquoi vous ne les voyez pas
Un site piraté pour du spam se trahit de trois façons : des pages étrangères dans Google, une redirection qui ne se déclenche que dans certaines conditions, un avertissement rouge dans le navigateur de vos visiteurs. Aucune des trois n'est visible quand vous tapez votre adresse dans votre propre navigateur. Le pirate a tout intérêt à ce que le propriétaire, la seule personne capable de le déloger, ne remarque rien. C'est pourquoi la vérification se fait de l'extérieur, là où le pirate travaille : dans Google.
Minute 1 : la recherche site:
Dans Google, tapez site:votredomaine.fr en remplaçant par votre domaine, sans « www » ni « https ». Google liste les pages qu'il connaît de votre site. Lisez les titres et les extraits, puis cliquez sur les pages suivantes des résultats : le spam est souvent relégué loin derrière vos vraies pages.
Ce que vous cherchez :
- des titres dans une langue que vous n'utilisez pas : japonais, turc, russe, chinois ;
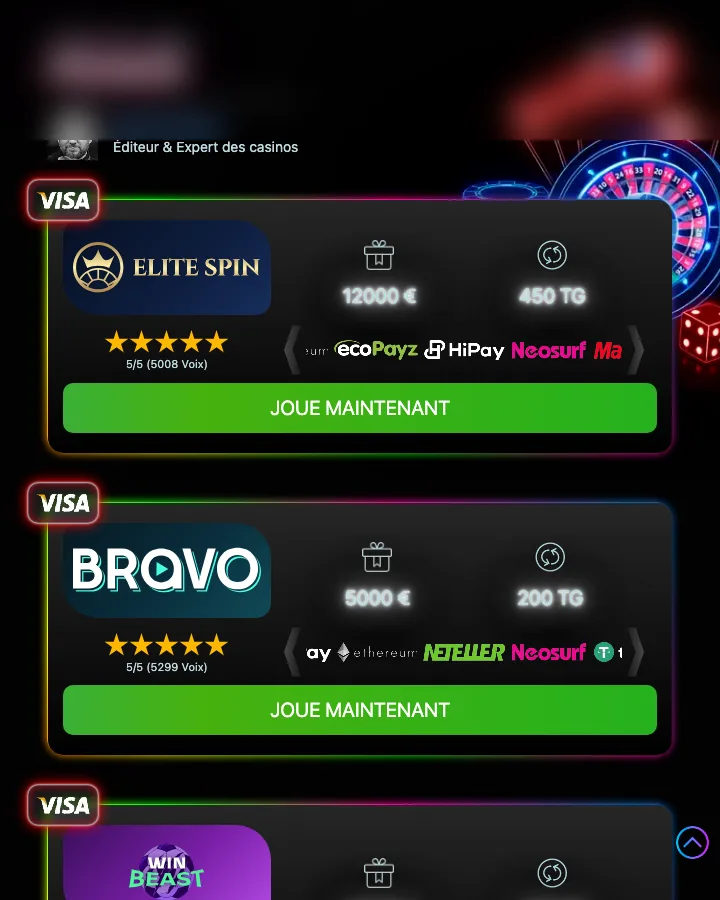
- des titres en français sur des sujets qui ne sont pas les vôtres : Viagra, casino, prêt rapide, contrefaçons, faux permis ;
- des adresses que vous n'avez jamais créées, avec des motifs comme
/?p=1234,/product/,/pharmacie/, ou des dossiers aux noms aléatoires ; - un nombre de résultats très supérieur au nombre de pages de votre site. Un site vitrine de vingt pages qui affiche « environ 3 400 résultats » a un problème.
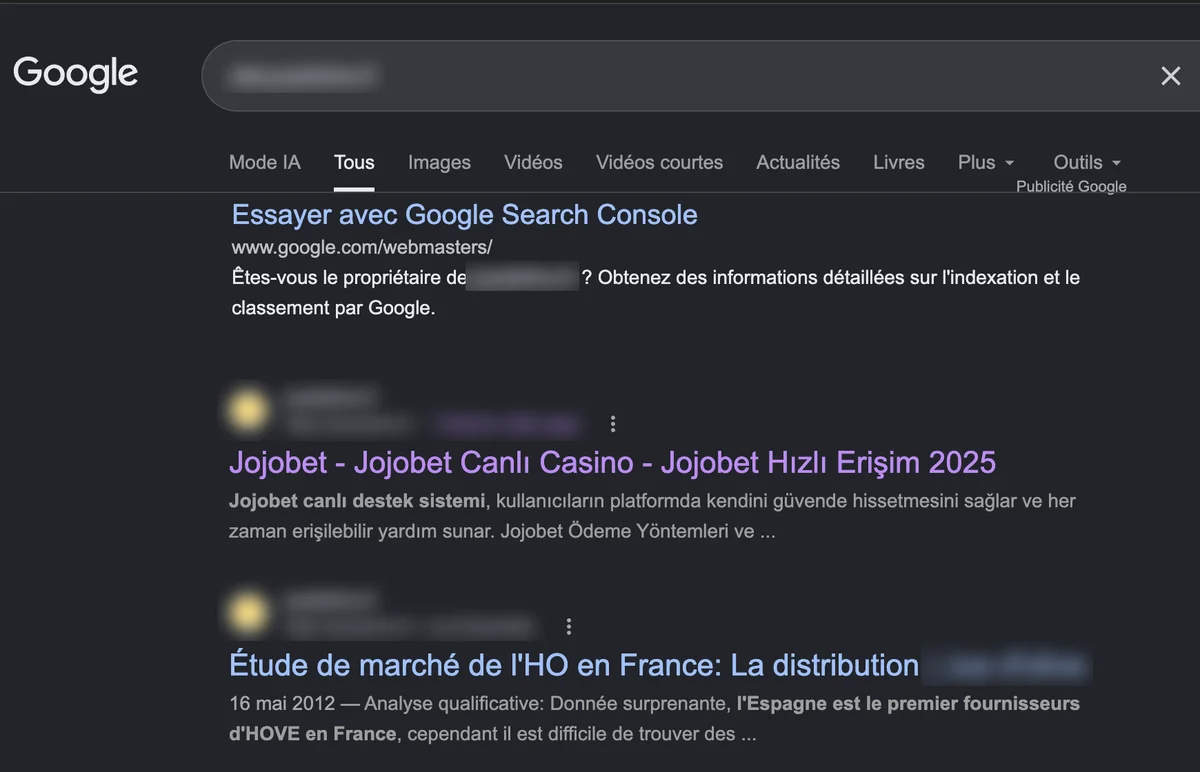
site: sur le site d'un producteur d'huile d'olive, le 24 septembre 2026. La page d'accueil apparaît dans Google sous le titre « Jojobet Canlı Casino », juste au-dessus des vrais articles du site. Domaine flouté.Un groupement d'employeurs du BTP dans le Vaucluse. Le site est propre à l'écran. La recherche site: fait remonter, entre les offres d'emploi, cette page :
Le titre mélange le nom du groupement et le spam : le pirate a injecté un article dans le blog WordPress, et le thème a ajouté le nom du site comme sur n'importe quel article. Personne ne lit le blog de son propre site.
Une recherche propre ne conclut rien : Google indexe et désindexe avec retard, et certaines charges tournent en quelques jours. Continuez.
Minute 3 : Search Console, Problèmes de sécurité et Actions manuelles
Si votre site est déclaré dans Google Search Console, ouvrez le menu Sécurité et actions manuelles. Deux rapports s'y trouvent.
Problèmes de sécurité liste ce que Google a détecté automatiquement : contenu piraté, injection de code, injection d'URL, logiciel malveillant, ingénierie sociale. Chaque entrée donne des exemples d'adresses. C'est la preuve la plus directe qui existe, avec les URL exactes.
Actions manuelles liste les sanctions décidées par un examinateur humain, dont « Techniques de dissimulation et/ou redirections trompeuses » ou « Redirections trompeuses sur mobile », qu'un piratage peut déclencher. Là aussi, avec des exemples. Le détail est dans notre article sur les problèmes de sécurité dans Search Console.
Un rapport vide est fréquent sur un site piraté : Google ne détecte pas tout, et il détecte tard. Ce rapport confirme, il n'innocente pas.
Minute 4 : les propriétaires et les sitemaps que vous ne connaissez pas
Toujours dans Search Console, ouvrez Paramètres puis Utilisateurs et autorisations. Les pirates qui pratiquent le piratage par mots-clés japonais s'ajoutent comme propriétaires de votre site pour piloter l'indexation de leurs pages. Google est clair : si vous identifiez un propriétaire que vous ne reconnaissez pas, votre site a probablement été compromis. Retirer l'utilisateur ne suffit pas : il faut aussi supprimer le jeton de vérification qu'il a déposé, fichier HTML ou balise, sinon il revient.
Puis ouvrez Sitemaps. Un sitemap que vous n'avez pas déclaré, ou un fichier au nom étrange comme spamurl.txt, est une intrusion confirmée : c'est par lui que le pirate fait indexer ses pages.
Minute 5 : le Test des résultats enrichis, ou ce que reçoit Googlebot
C'est la vérification qui tranche. Le Test des résultats enrichis est un outil public de Google, sans compte Search Console nécessaire. Vous lui donnez une adresse, il la demande à votre serveur depuis les adresses IP de Google, en se présentant comme l'outil d'inspection de Google, et il vous montre ce qu'il a reçu.
- Collez l'adresse d'une page suspecte trouvée à la minute 1, ou simplement votre page d'accueil.
- Lancez le test, attendez le résultat, ignorez la partie sur les résultats enrichis.
- Cliquez sur Afficher la page testée, onglet HTML. Vous lisez le code exact que votre serveur a envoyé à Google.
- Cherchez dans ce code, avec Ctrl+F, la balise
<title>, puis des mots comme casino, bahis, viagra, cialis, ou des caractères japonais.
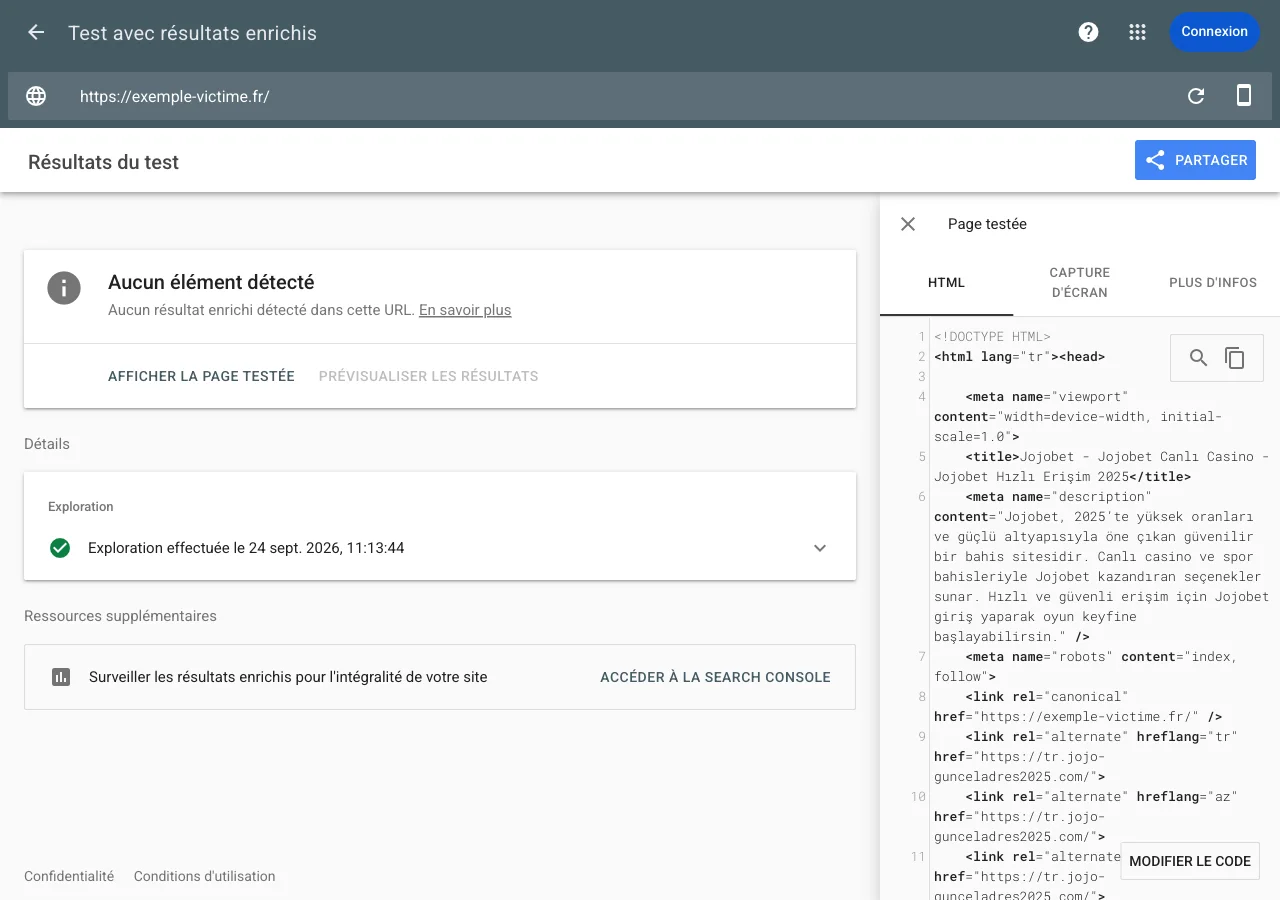
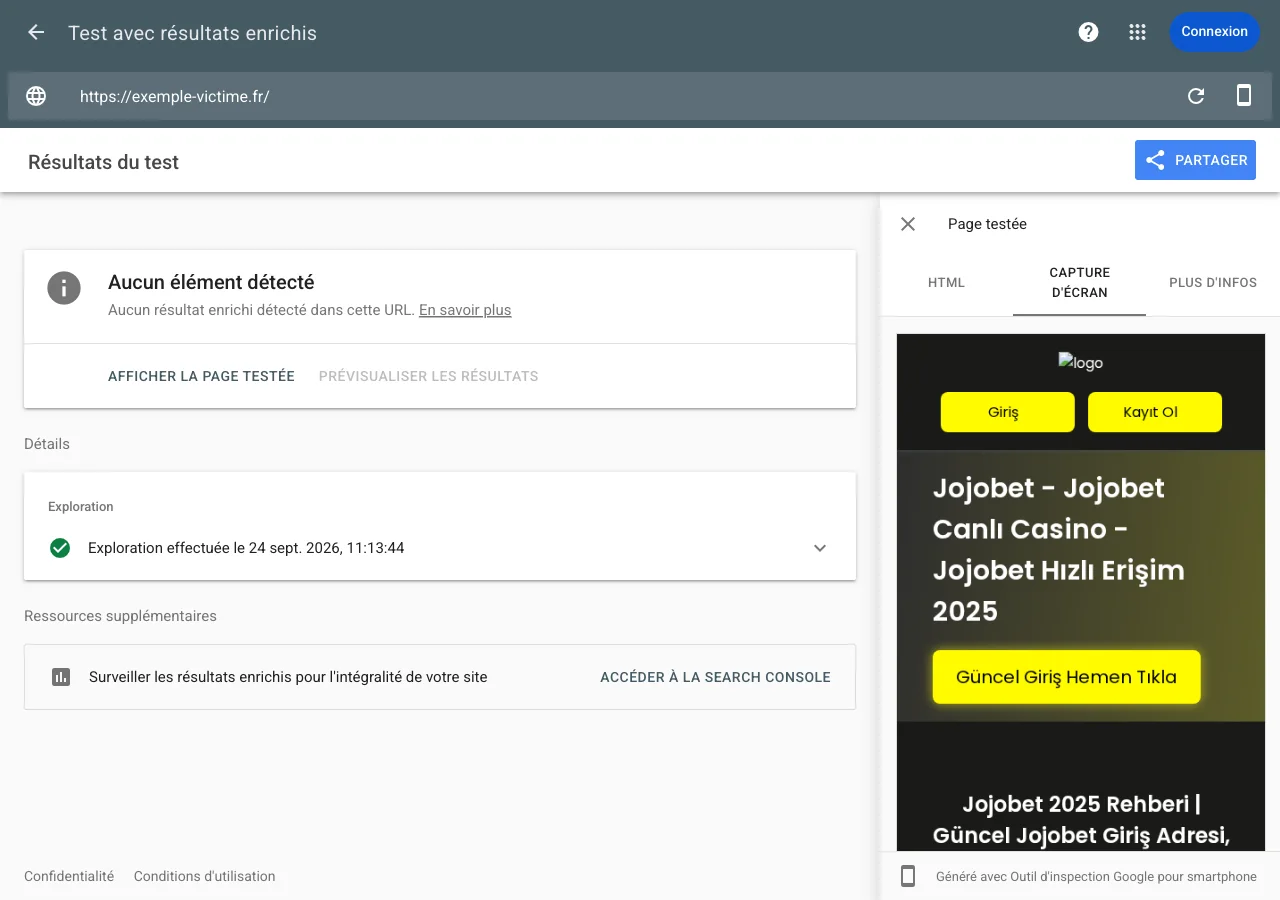
Si le titre ou le contenu diffère de ce que vous voyez dans votre navigateur, votre serveur sert deux versions de la même page selon qui la demande. C'est le cloaking, et c'est la signature d'un site piraté. L'outil interroge depuis une vraie adresse de Google, ce qu'un pirate ne peut pas distinguer d'une visite de Googlebot. Aucun autre test ne peut en dire autant.
Minute 7 : changer d'identité dans votre navigateur
Un contrôle complémentaire, moins fiable mais instructif. Dans Chrome, ouvrez les outils de développement (F12), puis le menu des trois points, Autres outils, Conditions réseau. Décochez « Utiliser la valeur par défaut du navigateur » sous User-Agent et choisissez Googlebot. Rechargez votre page : vous demandez votre site en vous présentant comme Google.
Comparez aussi la version mobile et la version bureau, et l'arrivée depuis une recherche Google et l'arrivée en tapant l'adresse : certaines redirections ne se déclenchent que sur mobile, ou que pour les visiteurs venus de Google. Limite de la méthode : un pirate qui reconnaît Google par son adresse IP plutôt que par le nom annoncé ne sera pas dupe. Si ce test est propre et que le Test des résultats enrichis ne l'est pas, c'est justement un cloaking par IP.
Minute 8 : Safe Browsing, l'état du site vu par les navigateurs
Ouvrez le rapport de transparence Safe Browsing et entrez votre domaine. Vous saurez si Google a classé votre site comme dangereux ou trompeur, ce qui déclenche la page rouge chez vos visiteurs, sur Chrome, Firefox et Safari. Ce classement ne concerne pas le spam pour Google, seulement les charges qui visent les visiteurs : malware, phishing, faux antivirus. Il vaut la peine d'être vérifié parce que vos visiteurs, eux, ne vous préviendront pas.
Minute 9 : les scanners en ligne, utiles et limités
VirusTotal et Sucuri SiteCheck sont gratuits. Le premier confronte votre domaine à des dizaines de listes noires ; le second charge votre page comme un navigateur et cherche du code malveillant connu. Deux limites à garder en tête : ils ne voient pas une page servie uniquement à Googlebot, et ils ne voient rien de ce qui se trouve sur le serveur. Un résultat « propre » sur ces outils est compatible avec un site piraté. Un résultat « infecté » est en revanche une alerte sérieuse.
Minute 10 : à l'intérieur du site, si vous avez la main
Ces trois contrôles demandent l'administration du site ou l'accès aux fichiers. Confiez-les à qui les a.
- Les comptes administrateurs : tout compte que personne ne reconnaît est un intrus. Regardez aussi les adresses e-mail associées aux comptes connus, parfois remplacées.
- Les fichiers modifiés récemment : sur le serveur, listez les fichiers modifiés dans les sept derniers jours. Un fichier PHP dans le dossier des médias, un
.htaccessmodifié, une extension « must-use » inconnue sont des signatures classiques. - Les tâches planifiées : le cron du serveur et celui de WordPress. Un pirate y programme la réinstallation de sa charge après nettoyage.
Le verdict, et les trois gestes suivants
| Résultat | Verdict | Ensuite |
|---|---|---|
| Les dix contrôles sont propres | Sain, à cette date | Refaites les minutes 1, 3 et 5 chaque mois. Cinq minutes. |
| Recherche site: suspecte, Test des résultats enrichis propre | Suspect | Testez les URL suspectes une à une dans le Test des résultats enrichis. Si elles répondent 404, c'est un ancien piratage déjà nettoyé, dont Google garde la trace. |
| Le Test des résultats enrichis montre du contenu étranger | Piraté, avec preuve | Conservez la capture. Changez les mots de passe, sauvegardez le site infecté tel quel, puis nettoyez ou faites nettoyer. Le guide complet est sur notre page site piraté. |
Diagnostic gratuit, nettoyage 450 € HT, rien ne démarre sans votre accord écrit.
Si quelqu'un vous a appelé pour vous prévenir, y compris nous, ces dix minutes sont votre meilleure réponse. Elles ne dépendent de personne. Notre page méthode explique ce que nous faisons, et ce que nous ne faisons jamais.
Questions fréquentes
Google affiche « Il est possible que ce site ait été piraté » sous mon site, est-ce une fausse alerte ?
Rarement. Ce libellé apparaît quand Google a détecté des pages ou des redirections qu'il attribue à un pirate. Faites la recherche site: et le Test des résultats enrichis sur une page suspecte : vous verrez ce que Google a vu. Si tout est propre depuis plusieurs semaines, demandez un réexamen depuis le rapport Problèmes de sécurité.
Mon site est en HTTPS, est-il protégé contre le piratage ?
Non. Le cadenas chiffre la conversation entre le visiteur et le serveur. Il ne dit rien de ce qui tourne sur le serveur. Un site piraté en HTTPS sert son spam chiffré, proprement, avec le cadenas.
Combien de temps pour que l'avertissement rouge disparaisse ?
Après nettoyage et demande de réexamen, Google indique un délai de plusieurs jours, voire plusieurs semaines. Rien ne se passe sans la demande : le retour à la normale se demande, il ne se constate pas.
Une recherche site: propre veut-elle dire que le site est sain ?
Non. Les pirates font tourner leurs pages et Google met du temps à les indexer. Une recherche propre est rassurante, pas concluante. Le Test des résultats enrichis, qui interroge votre serveur en direct depuis une adresse de Google, est la vérification qui tranche.
Les scanners en ligne gratuits suffisent-ils ?
Ils voient ce qu'un navigateur voit, ou ce qu'une liste noire connaît. Ils ne voient pas une page servie uniquement au robot de Google, ni un fichier sur le serveur. Utiles en complément, jamais seuls.

Fondateur de BetterCallBil, prestataire référencé sur la plateforme Cybermalveillance.gouv.fr. Plus de dix ans de sites web, 200 sites gérés, et depuis 2026 une veille quotidienne des sites français qui servent du spam à Google. Notre méthode · Mentions légales