Quand on dit « site piraté », on imagine une page d'accueil défigurée, un message de rançon, un site hors ligne. Ces cas existent, mais ils sont minoritaires. Le piratage que notre veille rencontre le plus souvent ne vous montre rien : il transforme votre site en support publicitaire pour des casinos, des pharmacies en ligne ou des contrefaçons, et il ne montre ces pages qu'à Google. Vous ouvrez votre site, tout est normal. Google, lui, indexe des centaines de pages que vous n'avez jamais écrites.
Ce guide est écrit pour le dirigeant, l'artisan, la responsable de communication qui découvre le problème, souvent par un appel ou un mail, et qui veut comprendre avant de payer qui que ce soit. Il est organisé dans l'ordre où le problème se présente : reconnaître, vérifier, contenir, nettoyer, rouvrir Google, se protéger.
Le site d'un théâtre, en Île-de-France. Aucune plainte, aucun signe visible. Pourtant, dans Google, la page d'accueil s'affiche avec ce titre :
« Votre guide des sites de paris fiables et rentables », en turc. Le titre était servi à tout le monde, visiteurs compris, mais personne au théâtre ne lit l'onglet de son propre navigateur. Les pages de spam, elles, n'étaient servies qu'au robot de Google.
Les huit signes d'un site piraté
Quatre sont visibles, quatre ne le sont pas. Ce sont les quatre invisibles qui concernent la majorité des sites que nous croisons.
Les signes visibles
- Une redirection : vous tapez votre adresse et vous atterrissez ailleurs, parfois seulement sur mobile, parfois seulement en venant de Google.
- Un avertissement du navigateur : « Ce site risque d'endommager votre ordinateur » ou « Site trompeur ». C'est Safe Browsing, le filtre de Google, qui a classé votre domaine.
- Un contenu modifié : page d'accueil remplacée, texte étranger, liens vers des sites que vous ne connaissez pas.
- Des comptes administrateurs inconnus, des extensions que personne n'a installées, un site soudain très lent.
Les signes invisibles depuis votre écran
- Des pages étrangères dans Google : titres en japonais, en turc, en russe, ou en français mais sur des médicaments et des casinos. Vous ne les voyez qu'avec une recherche
site:votredomaine.fr. - Un trafic qui s'effondre sans raison, ou au contraire des visites venues de pays où vous ne vendez rien.
- Des mails de Google Search Console que personne n'ouvre : « Contenu piraté détecté », « Nouveau propriétaire ajouté ».
- Un titre bizarre dans l'onglet, comme le théâtre ci-dessus : le pirate a remplacé le titre de votre accueil, et vous ne regardez jamais l'onglet.
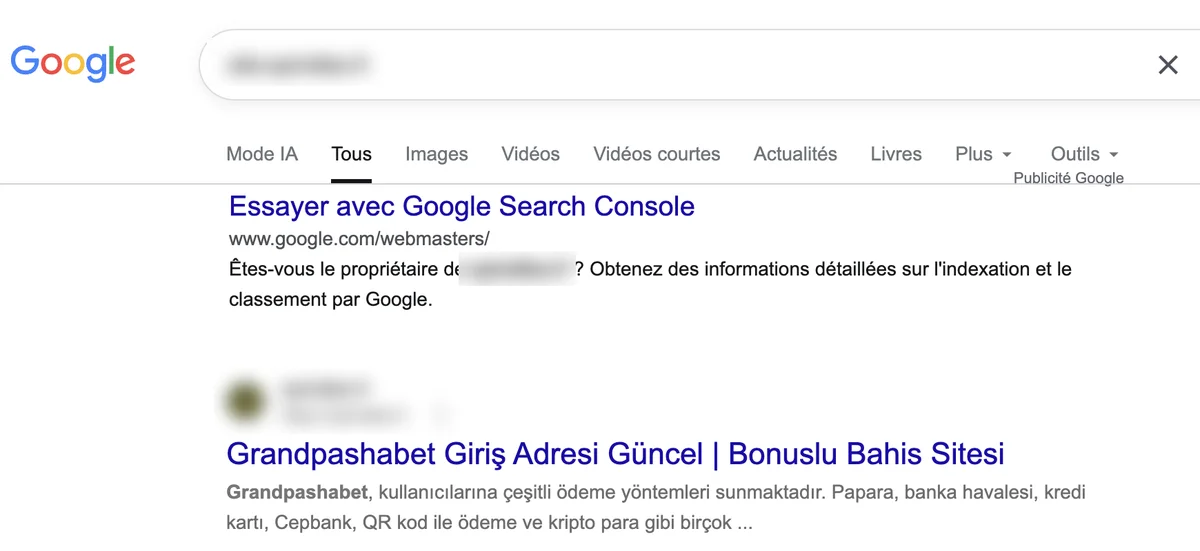
site: sur le site d'un restaurant de Seine-et-Marne, le 24 septembre 2026. Google ne connaît plus qu'une page, et elle vend des paris sportifs en turc. Domaine flouté.Vérifier en dix minutes, sans accès administrateur
Vous n'avez pas besoin de votre webmaster, ni d'un plugin, ni de nous. Tout ce que le pirate montre à Google, Google vous le montre aussi, à condition de savoir où regarder. Les trois vérifications ci-dessous suffisent dans la plupart des cas. Le pas à pas complet, chronométré, est dans notre article vérifier si votre site est piraté en 10 minutes.
- Dans Google, tapez
site:votredomaine.fret parcourez les pages listées. Des titres qui ne vous ressemblent pas sont servis depuis votre site. - Dans Search Console, ouvrez Sécurité et actions manuelles puis Problèmes de sécurité.
- Collez une URL suspecte dans le Test des résultats enrichis et cliquez sur Afficher la page testée, onglet HTML : vous lisez ce que votre site envoie à Google.
Le détail de ces trois vérifications est sur notre page méthode.
Un détail qui compte : une recherche site: propre ne prouve pas que le site est sain. Les pirates font tourner leurs pages, et Google met du temps à les indexer comme à les retirer. C'est pour cela que la troisième vérification, le Test des résultats enrichis, est la plus fiable : elle demande la page à votre serveur, maintenant, depuis les adresses IP de Google.
Le cloaking, ou pourquoi vous ne voyez rien
Le mot vient de « cloak », la cape. Le pirate installe sur votre serveur un petit programme qui regarde qui demande la page. Si c'est le robot de Google, il sert le spam. Si c'est un humain, il sert votre site, intact. Google le dit lui-même dans ses règles : lorsqu'un site est piraté, il n'est pas rare que le pirate utilise cette technique pour que le propriétaire ait plus de mal à le détecter.
Le programme reconnaît Google de plusieurs façons : par le nom du navigateur qu'il annonce, par son adresse IP, par le site d'où vient le visiteur. C'est ce qui rend le piratage durable : des mois, parfois des années, sans qu'on s'en aperçoive. Nous avons consacré un article complet au sujet, avec la méthode pour le prouver : le cloaking, quand votre site montre une page à Google et une autre à vos visiteurs.
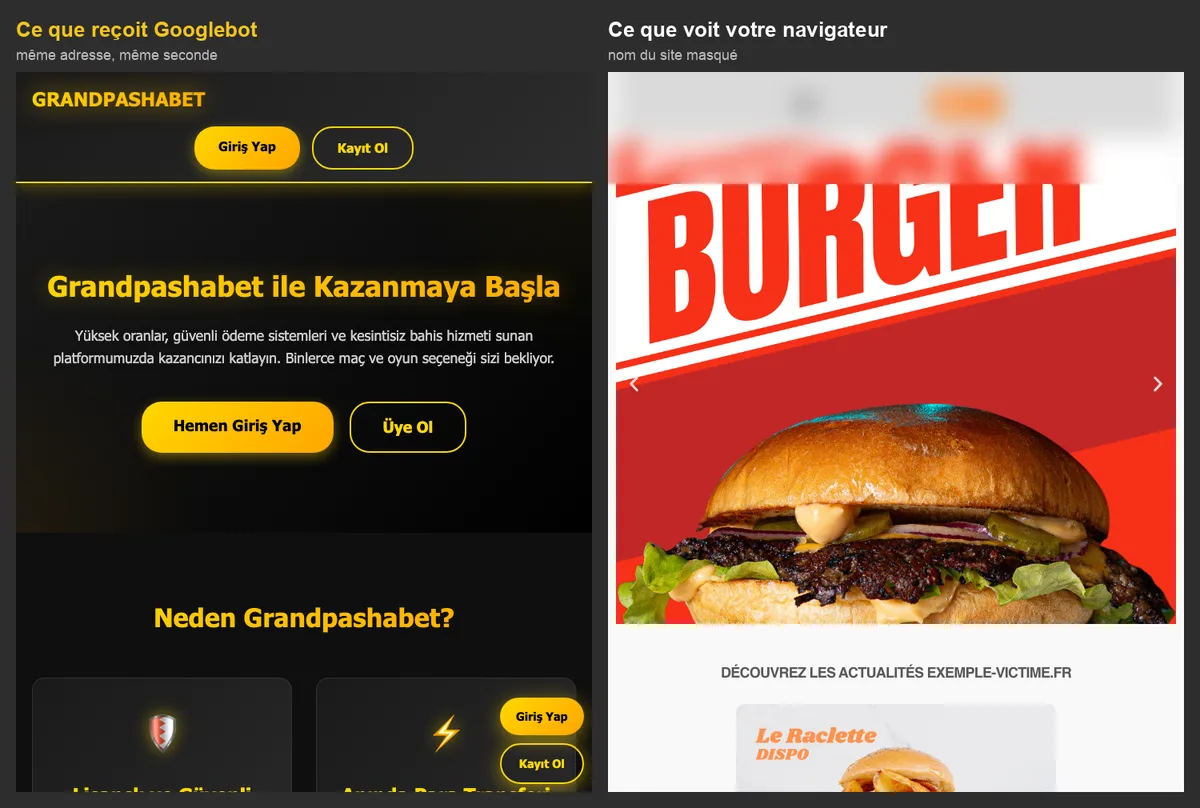
Un cabinet médical à Bordeaux. Son site contient un dossier /pharmacie/ que personne au cabinet n'a créé. Quand un visiteur ordinaire demande une de ces pages, le serveur répond « 403, accès interdit ». Quand le robot de Google la demande, il reçoit une page complète :
Deux réponses différentes pour la même adresse, selon qui demande. C'est la définition même du cloaking, et c'est ce qui explique que le cabinet n'ait rien vu.
Les familles de spam, et ce qu'elles trahissent
Nous relevons chaque jour les sites français qui servent du spam à Google. Entre le 8 et le 22 septembre 2026, nos passes quotidiennes en ont confirmé trois cents. Les charges se rangent dans quelques familles, et chacune dit quelque chose du pirate.
| Famille | Ce que vous voyez dans Google | Ce que ça indique |
|---|---|---|
| Casino et paris sportifs, souvent en turc | « Deneme bonusu », « bahis siteleri », noms de marques comme Casibom ou Jojobet, sur votre page d'accueil ou des milliers de sous-pages | La famille la plus répandue en France. Réseaux industriels, pages générées en masse, cloaking systématique. |
| Pharmacie en ligne | Viagra, Cialis, « sans ordonnance », en français ou en anglais | Souvent dans un sous-dossier. Le pirate vise les sites à bonne réputation : cabinets, associations, PME anciennes. |
| Mots-clés japonais | Titres en japonais, pages de contrefaçon de marques de luxe | Le piratage le plus documenté, mais minoritaire en France en 2026. Propriétaire ajouté dans Search Console, sitemap injecté. Notre article. |
| Crypto-casino, prêts, IPTV, faux documents | Pages en français, bien écrites, sur un sujet sans rapport avec vous | Plus difficiles à repérer parce qu'elles ressemblent à de vrais articles. Souvent des articles injectés dans un blog WordPress. |
| Liens cachés | Rien dans les titres, mais du display:none plein de liens dans le code de vos pages | Votre site sert de relais vers d'autres victimes. Se voit dans le HTML servi à Google, pas à l'écran. |
Les trois sanctions de Google, à ne pas confondre
Trois mécanismes distincts peuvent frapper un site piraté, et ils ne se lèvent pas de la même façon.
- Le rapport Problèmes de sécurité de Search Console. Google y liste ce qu'il a détecté : contenu piraté, logiciel malveillant, ingénierie sociale. Il se lève par une demande de réexamen, après nettoyage.
- Une action manuelle, décidée par un examinateur humain, par exemple « Techniques de dissimulation et/ou redirections trompeuses », qu'un piratage peut déclencher. Elle se lit dans le rapport Actions manuelles et se lève elle aussi par un réexamen.
- Safe Browsing, le filtre des navigateurs. C'est lui qui affiche la page rouge à vos visiteurs. Il se consulte sur le rapport de transparence de Google et se lève par la demande de réexamen du rapport Problèmes de sécurité.
Beaucoup de sites piratés pour du spam n'ont aucune des trois : Google n'a rien détecté, ou pas encore. Ce n'est pas rassurant, c'est seulement silencieux. Le spam fait quand même son travail sur votre référencement.
Les premières heures : contenir sans détruire les preuves
Avant de nettoyer, gardez de quoi comprendre ce qui s'est passé. Un nettoyage précipité efface les traces, et le pirate revient par la même porte.
- Faites une copie complète du site et de la base de données, telle quelle, infectée. C'est la pièce à conviction.
- Demandez à votre hébergeur les journaux d'accès des dernières semaines, avant qu'ils ne soient effacés.
- Changez tous les mots de passe : administration du site, FTP, base de données, hébergeur, et le mot de passe de messagerie associé.
- Passez le site en maintenance si des visiteurs sont exposés à une redirection ou à du phishing. Pour du spam destiné à Google, ce n'est pas nécessaire.
- Notez les dates : premières pages spam dans Google, première alerte, actions faites. Cela servira au réexamen et, s'il y a lieu, à la plainte.
Nettoyer : ce qu'il faut remplacer, ce qu'il faut fouiller
La règle est simple : tout ce qui peut être remplacé par une copie propre est remplacé, le reste est fouillé à la main.
- À remplacer : le cœur du CMS, chaque extension, le thème, réinstallés depuis leur source officielle, dans la même version ou plus récente.
- À fouiller : le fichier
.htaccess, le fichier de configuration, le dossier des médias (un fichier PHP dansuploadsn'a rien à y faire), les extensions « must-use », les tâches planifiées, et la base de données, où les pirates cachent des articles, des utilisateurs et des options. - À chercher : les portes dérobées. Elles se reconnaissent à des fonctions comme
eval,base64_decodeoustr_rot13dans des fichiers qui ne devraient pas en contenir. C'est elles qu'il faut trouver, sinon les pages de spam reviennent en quelques jours. - Dans Search Console : retirez les propriétaires et les jetons de vérification que vous ne connaissez pas, supprimez les sitemaps parasites.
Le nettoyage étape par étape, avec les commandes, fera l'objet d'un article dédié. Si vous préférez le confier, notre page dépannage décrit l'intervention et son prix.
Rouvrir Google et suivre la réindexation
Une fois le site propre, Google ne le constate pas tout seul. Il faut le lui demander.
- Vérifiez que les anciennes URL de spam renvoient une erreur 404 ou 410. Pas une redirection vers l'accueil : Google y verrait une page toujours vivante.
- Dans Search Console, si le rapport Problèmes de sécurité ou Actions manuelles signale quelque chose, déposez une demande de réexamen en décrivant ce qui a été fait. Google indique que le traitement peut prendre plusieurs jours, voire plusieurs semaines.
- Utilisez l'outil Suppressions pour masquer les URL de spam par préfixe, le temps que Google les recrawle. La suppression est temporaire, environ six mois, ce qui suffit si les pages répondent bien 404.
- Surveillez la recherche
site:chaque semaine. Le nombre de pages étrangères doit baisser. S'il remonte, une porte dérobée a été oubliée.
Vos obligations : RGPD, CNIL, plainte
Un site piraté n'est pas seulement un problème technique. Si le site contient des données personnelles, comptes clients, formulaires de contact, commandes, l'intrusion est une violation de données au sens du RGPD. La CNIL doit être notifiée dans les 72 heures suivant la prise de connaissance, et les personnes concernées informées si le risque est élevé. Pour un site vitrine sans données, l'obligation ne s'applique pas, mais documentez votre analyse.
L'accès frauduleux à un système informatique est un délit, articles 323-1 et suivants du Code pénal, puni de trois à sept ans d'emprisonnement et de 100 000 à 300 000 € d'amende selon les circonstances. Le dépôt de plainte est possible et utile pour l'assurance, même s'il aboutit rarement à l'identification du pirate. Le dispositif public Cybermalveillance.gouv.fr publie une fiche complète et oriente gratuitement les victimes.
Ce que ça coûte, et à qui le confier
Le marché français se range en trois offres. Les hébergeurs proposent un nettoyage automatisé, souvent entre 300 et 800 €, efficace sur les infections standard, moins sur les portes dérobées sur mesure. Les indépendants et petites agences facturent entre 400 et 900 € un nettoyage manuel avec rapport. Les agences de sécurité facturent au-delà de 1 500 €, avec audit et suivi.
Chez BetterCallBil, le diagnostic est gratuit, le nettoyage et la sécurisation coûtent 450 € HT, et la maintenance qui empêche le retour 200 € HT par mois. Rien ne démarre sans un devis accepté par écrit. Quel que soit votre choix, exigez trois choses d'un prestataire : qu'il vous montre la preuve avant de vous vendre quoi que ce soit, qu'il vous explique comment vérifier vous-même, et qu'il vous remette un rapport de ce qu'il a fait. Notre page méthode détaille ce que nous faisons et ce que nous ne faisons jamais.
Diagnostic gratuit, nettoyage 450 € HT, rien ne démarre sans votre accord écrit.
Empêcher la récidive
La plupart des sites que nous voyons revenir dans nos relevés ont été « nettoyés » une première fois. Ce qui manque, presque toujours, c'est la suppression des portes dérobées et une routine ensuite.
- Mises à jour du CMS, des extensions et du thème dans la semaine de leur sortie.
- Un mot de passe unique par accès, une double authentification sur l'administration.
- Une sauvegarde quotidienne, conservée hors du serveur, et testée une fois par trimestre.
- Un contrôle mensuel de la recherche
site:et du rapport Problèmes de sécurité. - Le moins d'extensions possible : chaque extension inactive est une porte de plus.
Pour aller plus loin
Questions fréquentes
J'ai reçu un mail ou un appel « votre site est piraté », que faire ?
Ne cliquez sur rien et ne donnez aucun accès. Faites les trois vérifications de cet article vous-même : la recherche site:, le rapport Problèmes de sécurité de Search Console, le Test des résultats enrichis. Si elles sont propres, c'est une fausse alerte ou une tentative d'arnaque. Si elles confirment, vous savez exactement quoi nettoyer, quel que soit le prestataire que vous choisissez.
Combien de temps pour nettoyer un site piraté ?
Le nettoyage lui-même prend de quelques heures à deux jours selon la taille du site et le nombre de portes dérobées. Le retour à la normale dans Google est plus long : le traitement d'une demande de réexamen prend « plusieurs jours, voire plusieurs semaines » selon Google, et la disparition des pages de spam de l'index peut demander des semaines de plus.
Mon hébergeur a suspendu le site, est-ce que c'est lié ?
Souvent, oui. Les hébergeurs coupent un site qui envoie du spam, consomme trop de ressources ou héberge du phishing. Demandez-leur le motif exact et les fichiers signalés : c'est un point de départ précieux pour le nettoyage.
Faut-il tout réinstaller ?
Pas toujours, mais il faut remplacer tout ce qui peut l'être par une copie propre : cœur du CMS, extensions, thème. Ce qui ne peut pas être remplacé, comme la base de données et le dossier des médias, se nettoie à la main. Restaurer une sauvegarde n'aide que si elle est antérieure à l'intrusion, pas seulement à sa découverte.
Le site infecté peut-il contaminer mes visiteurs ?
Selon la charge, oui : une redirection vers un faux antivirus ou une page de phishing expose vos visiteurs. Le spam pour Google, lui, ne vise pas vos visiteurs, mais il ruine votre référencement et peut valoir un avertissement Safe Browsing dans leur navigateur.
Comment éviter que ça revienne ?
En supprimant les portes dérobées, pas seulement les pages de spam. Puis mises à jour régulières, mots de passe uniques, double authentification, sauvegardes testées, et un contrôle mensuel de la recherche site: sur votre domaine.

Fondateur de BetterCallBil, prestataire référencé sur la plateforme Cybermalveillance.gouv.fr. Plus de dix ans de sites web, 200 sites gérés, et depuis 2026 une veille quotidienne des sites français qui servent du spam à Google. Notre méthode · Mentions légales