Le « Japanese keyword hack » est le piratage de site le plus documenté qui existe : Google lui consacre une page d'aide, et toutes les sociétés de sécurité en ont fait un guide. Il porte mal son nom. Les mots-clés sont japonais parce que les pages visent des acheteurs japonais de contrefaçons de marques de luxe, mais la mécanique est la même que pour le spam de casino ou de pharmacie : votre site sert à Google des pages qui ne sont pas les vôtres.
Cet article suit l'ordre dans lequel vous allez vivre le problème : ce que vous voyez, pourquoi vous ne le voyez pas sur votre site, ce que le pirate a installé, le nettoyage, puis le plus long : faire disparaître les pages de Google et rouvrir la porte.
Ce que vous voyez dans Google
Le symptôme est toujours le même. Une recherche site:votredomaine.fr fait remonter des pages dont le titre est en japonais, souvent mélangé à des noms de marques en caractères latins : Louis Vuitton, Rolex, Nike, Supreme. Les adresses ne ressemblent à rien de ce que vous avez créé : /?p=48213, /shop/, /product/, ou des dossiers aux noms aléatoires. Le nombre de résultats grimpe à plusieurs milliers pour un site qui en compte cinquante.
Deux autres signaux, moins connus. Dans Search Console, le rapport Performances montre soudain des requêtes en japonais et des clics venus du Japon. Et Google peut afficher, sous votre site dans ses résultats, la mention « Il est possible que ce site ait été piraté ».
Nous relevons chaque jour les sites français qui servent du spam à Google. Contrairement à ce que laisse penser la documentation, le japonais est minoritaire en France : sur les sites confirmés en septembre 2026, les charges de casino et de paris sportifs, le plus souvent en turc, et le spam pharmaceutique en français dominent très largement. Quand le japonais apparaît, il est presque toujours accompagné des deux marqueurs décrits plus bas : un propriétaire ajouté dans Search Console et un sitemap injecté. C'est ce qui le rend reconnaissable, et long à effacer.
Ce que vous ne voyez pas sur votre site, et pourquoi
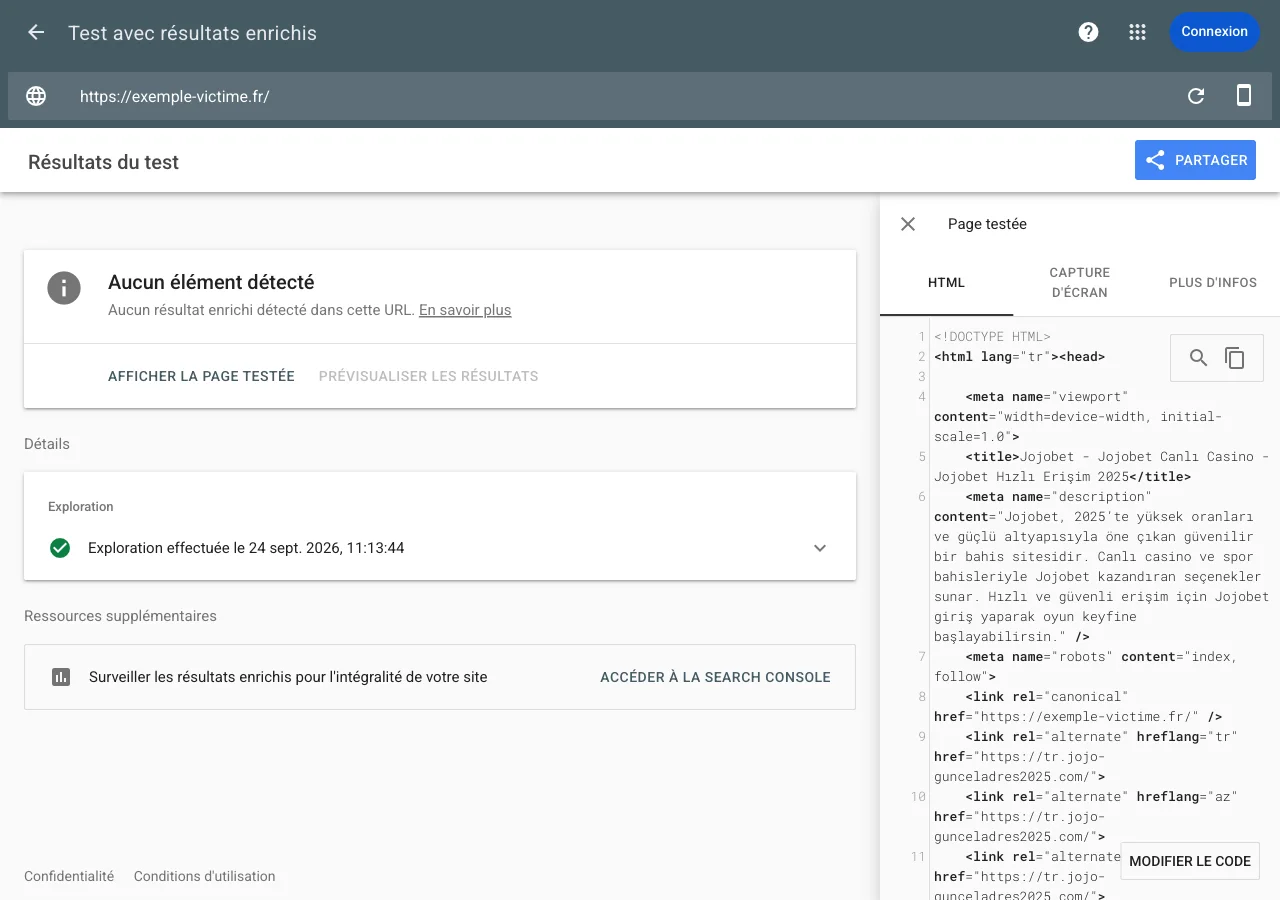
Ouvrez une de ces adresses depuis votre navigateur : vous obtenez votre page d'accueil, ou une erreur 404. Ouvrez-la en vous présentant comme Google : vous obtenez une boutique japonaise de contrefaçons. Le pirate sert deux versions de la même adresse selon qui demande. Google appelle cela une technique de dissimulation, le cloaking, et précise dans ses règles que les pirates l'utilisent justement pour que le propriétaire ait du mal à détecter l'intrusion.
Pour le voir sans rien installer, collez l'adresse suspecte dans le Test des résultats enrichis de Google et cliquez sur « Afficher la page testée », onglet HTML : vous lisez le code que votre serveur a envoyé à Google. Le pas à pas est dans notre article vérifier si votre site est piraté en 10 minutes.
Ce que le pirate a installé chez vous
Ce piratage laisse une empreinte reconnaissable. Voici, dans l'ordre où il faut les chercher, les éléments que nous retrouvons.
Un propriétaire dans votre Search Console
C'est sa signature. Le pirate ajoute un compte Google comme propriétaire de votre site, ce qui lui permet de déclarer des sitemaps, de demander l'indexation et de surveiller ses positions. Il se vérifie en déposant un fichier HTML à la racine du site ou une balise dans l'en-tête de vos pages. Google le dit : un propriétaire que vous ne reconnaissez pas signifie que le site a probablement été compromis. Vous le verrez dans Paramètres, Utilisateurs et autorisations, ou dans les mails « Nouveau propriétaire ajouté » que Search Console envoie.
Un sitemap injecté
Un fichier listant les milliers d'URL de spam, déclaré dans Search Console pour accélérer leur indexation. Il porte parfois un nom anodin, parfois un nom de fichier texte, et il peut survivre à un nettoyage qui n'a pas regardé Search Console : Sucuri a documenté en 2025 un site « nettoyé » dont le spam persistait grâce à un sitemap caché de trois mille adresses.
Un fichier .htaccess réécrit
Sur WordPress, le fichier .htaccess dirige les adresses. Le pirate y ajoute des règles qui envoient les URL de spam vers son script, et parfois des règles qui bloquent votre propre accès à l'administration pour retarder la découverte.
Des fichiers PHP là où il ne devrait pas y en avoir
Le dossier des médias, wp-content/uploads, ne devrait contenir que des images et des documents. Un fichier PHP y est un intrus. On en trouve aussi dans le dossier des extensions « must-use », qui s'exécutent sans apparaître dans la liste des extensions, et dans des fichiers du cœur de WordPress modifiés. Ces scripts contiennent typiquement des appels à eval, base64_decode ou str_rot13, qui servent à cacher ce qu'ils font.
Des tâches planifiées et des comptes en trop
Un compte administrateur inconnu, une entrée dans le cron de WordPress ou du serveur qui réinstalle la charge chaque nuit. C'est la raison pour laquelle tant de nettoyages ne tiennent que quelques jours.
Avant de toucher à quoi que ce soit
- Sauvegardez le site et la base de données tels quels, infectés. C'est votre pièce à conviction, et votre filet si le nettoyage casse quelque chose.
- Demandez à l'hébergeur les journaux d'accès : la date de la première requête vers une URL de spam vous dit depuis quand vous êtes piraté, et souvent par où.
- Changez tous les mots de passe : WordPress, FTP ou SSH, base de données, hébergeur.
- Notez les dates et gardez des captures : la recherche
site:, la page testée du Test des résultats enrichis, la liste des propriétaires. Elles serviront au réexamen.
Le nettoyage, pas à pas
- Search Console d'abord. Retirez le propriétaire inconnu, puis supprimez son jeton de vérification : le fichier HTML à la racine, la balise dans l'en-tête, ou l'enregistrement DNS. Sans cette étape, il se réajoute. Supprimez les sitemaps que vous n'avez pas déclarés.
- Remplacez ce qui peut l'être. Réinstallez le cœur de WordPress, chaque extension et le thème depuis leur source officielle. Supprimez les extensions et thèmes inactifs.
- Restaurez un
.htaccesspropre et vérifiezwp-config.php, où les pirates ajoutent parfois une ligne d'inclusion. - Fouillez les dossiers. Tout fichier PHP dans
uploads, tout fichier inconnu dansmu-plugins, tout fichier récemment modifié. Cherchezeval(etbase64_decode(dans l'ensemble du site. - Nettoyez la base de données. Utilisateurs inconnus, articles et pages injectés, options suspectes, tâches planifiées. Changez aussi le mot de passe de la base et les clés de sécurité dans
wp-config.php. - Vérifiez le serveur. Le cron système, les autres sites hébergés sur le même compte : un pirate entré par un site contamine ses voisins.
Si vous préférez le confier, notre page dépannage décrit l'intervention, 450 € HT nettoyage et sécurisation compris, avec rapport.
Faire disparaître les pages de Google
C'est l'étape qui prend le plus de temps. Une fois le site propre, Google connaît toujours des milliers d'URL de spam. Il ne les retirera qu'après les avoir redemandées une à une et constaté qu'elles ont disparu.
- Assurez-vous que ces adresses renvoient une erreur 404 ou, mieux, 410. Surtout pas une redirection vers l'accueil : Google y verrait des pages vivantes, et votre accueil hériterait de leur réputation.
- Dans Search Console, ouvrez Suppressions et demandez une suppression temporaire par préfixe d'URL, par exemple tout ce qui commence par
/shop/. Google masque ces adresses environ six mois, le temps de les recrawler et de les oublier. Ne demandez jamais la suppression de votre domaine entier. - Soumettez un sitemap propre, le vôtre, pour que Google reconcentre son exploration sur vos vraies pages.
- Surveillez la recherche
site:chaque semaine. Le nombre de résultats doit baisser régulièrement. S'il remonte, une porte est restée ouverte.
Demander le réexamen à Google
Si le rapport Problèmes de sécurité ou le rapport Actions manuelles de Search Console signale le piratage, le retour à la normale ne se constate pas, il se demande. Depuis le rapport concerné, déposez une demande de réexamen. Décrivez ce que vous avez trouvé, ce que vous avez fait, et joignez les preuves : dates, fichiers supprimés, propriétaire retiré. Google indique que le traitement prend de plusieurs jours à plusieurs semaines. Un réexamen demandé avant la fin du nettoyage est refusé, et le suivant attend plus longtemps.
Vérifier que c'est propre, et pourquoi ça revient
Trois contrôles à refaire une semaine, puis un mois après le nettoyage : la recherche site:, le Test des résultats enrichis sur trois anciennes URL de spam, et la liste des propriétaires dans Search Console. Si le spam revient, cherchez dans cet ordre : un fichier PHP oublié dans uploads, une tâche planifiée, un compte administrateur, un site voisin sur le même hébergement.
- Dans Google, tapez
site:votredomaine.fret parcourez les pages listées. Des titres qui ne vous ressemblent pas sont servis depuis votre site. - Dans Search Console, ouvrez Sécurité et actions manuelles puis Problèmes de sécurité.
- Collez une URL suspecte dans le Test des résultats enrichis et cliquez sur Afficher la page testée, onglet HTML : vous lisez ce que votre site envoie à Google.
Le détail de ces trois vérifications est sur notre page méthode.
Ne plus être piraté
- Mises à jour du cœur, des extensions et du thème dans la semaine de leur publication. La quasi-totalité des intrusions passent par une extension connue pour sa faille et non mise à jour.
- Un mot de passe unique et long par accès, la double authentification sur l'administration.
- Le moins d'extensions possible, aucune extension ou thème inactif.
- Une sauvegarde quotidienne conservée hors du serveur, testée une fois par trimestre.
- Un contrôle mensuel de cinq minutes : recherche
site:, propriétaires Search Console, rapport Problèmes de sécurité.
Diagnostic gratuit, nettoyage 450 € HT, rien ne démarre sans votre accord écrit.
Pour replacer ce piratage parmi les autres, casino, pharmacie, liens cachés, lisez notre guide site piraté : le reconnaître, le vérifier, le nettoyer.
Questions fréquentes
Combien de temps pour retrouver mon référencement après un piratage par mots-clés japonais ?
Comptez plusieurs semaines après le nettoyage, le temps que Google recrawle les milliers d'URL de spam, constate leurs 404 et traite la demande de réexamen. Les sites que nous suivons retrouvent leurs positions antérieures en un à trois mois quand le nettoyage est complet, et jamais quand une porte dérobée a été oubliée.
Mon site est en HTTPS, comment a-t-il pu être piraté ?
Le HTTPS chiffre les échanges, il ne protège pas le serveur. Le pirate est entré par une extension non mise à jour, un mot de passe faible ou un thème obsolète, puis a servi son spam en HTTPS, avec le cadenas.
Faut-il un professionnel pour nettoyer ce piratage ?
Pas forcément, si vous êtes à l'aise avec les fichiers du site et la base de données. Ce piratage a la particularité de laisser des traces dans Search Console et dans des fichiers PHP disséminés ; un nettoyage partiel le fait revenir en quelques jours. Si vous hésitez, faites au moins la partie Search Console vous-même et confiez le reste.
J'ai refait mon site sur un autre CMS, mais les pages japonaises sont toujours dans Google, pourquoi ?
Parce que Google garde en mémoire les URL tant qu'il n'a pas constaté leur disparition. Assurez-vous que ces adresses répondent 404 ou 410 sur le nouveau site, puis utilisez l'outil Suppressions par préfixe. Elles disparaîtront au fil des recrawls.
Pourquoi le spam revient-il après nettoyage ?
Parce qu'il reste une porte dérobée : un fichier PHP dans le dossier des médias, une extension must-use, une tâche planifiée, un compte administrateur ou un propriétaire Search Console. Le nettoyage n'est fini que quand tous ont été retirés.

Fondateur de BetterCallBil, prestataire référencé sur la plateforme Cybermalveillance.gouv.fr. Plus de dix ans de sites web, 200 sites gérés, et depuis 2026 une veille quotidienne des sites français qui servent du spam à Google. Notre méthode · Mentions légales